Índice:
- O que significa proteger seus racks de TI contra acessos indevidos?
- Estratégia 1: Reforçar o perímetro físico do ambiente
- Estratégia 2: Implementar controle de acesso no nível do rack
- Estratégia 3: Manter uma trilha de auditoria completa e confiável
- Estratégia 4: Monitorar as condições ambientais como um fator de segurança
- Estratégia 5: Integrar alertas e gestão para uma resposta em tempo real
A indisponibilidade de um servidor crítico raramente anuncia sua chegada. Ela simplesmente acontece, e o primeiro sinal costuma ser um alerta no sistema de monitoramento ou, pior, uma ligação do usuário. Nesse momento, a equipe de TI inicia uma corrida contra o tempo para diagnosticar a causa: foi uma falha de hardware, um erro de software ou algo mais?
A dúvida que muitas vezes fica sem resposta é se a causa raiz foi uma intervenção humana não autorizada. Um cabo desconectado por engano, uma configuração alterada sem registro ou até mesmo um ato intencional podem comprometer a operação inteira. Proteger a infraestrutura física, especialmente os racks que abrigam os ativos mais valiosos da empresa, é uma camada de segurança que não pode ser negligenciada.
Este artigo explora cinco estratégias fundamentais que vão além do cadeado na porta da sala de servidores. O objetivo é construir um ambiente onde a segurança não seja apenas uma barreira, mas uma fonte de inteligência, governança e tranquilidade operacional para a equipe de TI.
O que significa proteger seus racks de TI contra acessos indevidos?
Proteger seus racks de TI contra acessos indevidos significa implementar um sistema de barreiras físicas e lógicas que garantam que apenas pessoas autorizadas possam interagir com os equipamentos críticos, como servidores, storages e switches. Essa proteção vai além de trancar a porta da sala técnica; ela envolve controle granular, rastreabilidade de ações e monitoramento de condições que possam colocar os ativos em risco, mesmo sem a presença de uma pessoa.
Em ambientes que priorizam alta disponibilidade, a segurança do rack não é um luxo, mas um pilar da continuidade do negócio. Um acesso não documentado pode invalidar certificações de conformidade, gerar indisponibilidades que custam caro e consumir horas de investigação da equipe técnica. A proteção eficaz transforma o rack de um simples gabinete metálico em uma zona de controle, onde cada evento é registrado e cada anomalia gera um alerta proativo.
O foco, portanto, não é apenas impedir, mas também saber. Saber quem acessou, quando, por quanto tempo e sob quais condições ambientais. Essa visibilidade é o que diferencia uma política de segurança reativa de uma estratégia de governança e gestão de riscos.
Estratégia 1: Reforçar o perímetro físico do ambiente
A primeira linha de defesa é, sem dúvida, o ambiente onde os racks estão instalados, seja um grande datacenter ou uma pequena sala técnica. Controlar o acesso a este espaço é o passo inicial e indispensável. Isso geralmente envolve portas com fechaduras robustas, sistemas de controle de acesso por cartão ou biometria na entrada da sala e câmeras de vigilância em pontos estratégicos.
No entanto, confiar apenas na segurança do perímetro é um erro comum. Uma vez que uma pessoa autorizada (ou não) está dentro da sala, todos os racks se tornam igualmente vulneráveis se não possuírem sua própria camada de proteção. Um técnico de rede, por exemplo, pode precisar de acesso a um rack de comunicação, mas não deveria ter permissão para abrir o rack que contém os servidores de banco de dados. A segurança de perímetro é necessária, mas fundamentalmente insuficiente para uma governança detalhada.
Estratégia 2: Implementar controle de acesso no nível do rack
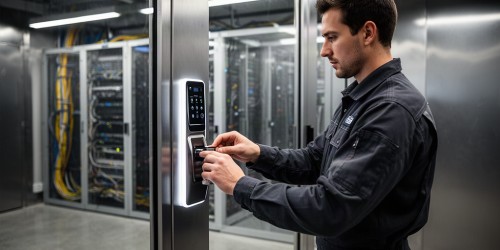
A estratégia mais eficaz para mitigar os riscos internos é levar o controle de acesso para a porta do próprio rack. Em vez de uma chave física simples, que pode ser facilmente copiada ou perdida, a solução está em sistemas de fechaduras eletrônicas integradas ao gabinete. Essa abordagem permite uma gestão de permissões muito mais granular e segura.
Com o controle no nível do rack, é possível definir exatamente quem pode abrir cada gabinete. As permissões podem ser concedidas por meio de cartões de proximidade, senhas numéricas, biometria ou até mesmo por aplicativos de celular. Isso garante que um fornecedor de ar-condicionado, por exemplo, não consiga acessar os servidores principais, e que a equipe de desenvolvimento não interfira nos equipamentos de rede. Cada tentativa de acesso, bem-sucedida ou não, fica registrada, criando uma trilha de responsabilidade individual.
Estratégia 3: Manter uma trilha de auditoria completa e confiável
Prevenir o acesso é importante, mas auditar quem fez o quê é crucial para a governança e a resolução de incidentes. Uma trilha de auditoria, ou log de eventos, é o registro cronológico de todas as interações com o rack. Ela deve responder a perguntas essenciais: quem abriu a porta? Em que dia e horário? Por quanto tempo a porta permaneceu aberta? Houve tentativas de acesso negadas?
Essa rastreabilidade total é um poderoso inibidor de ações indevidas e uma ferramenta indispensável para investigações forenses. Em caso de falha ou alteração suspeita em um equipamento, a primeira etapa da análise é verificar o log de acesso ao rack correspondente. Em muitos setores regulados, como o financeiro e o de saúde, manter uma trilha de auditoria de acessos físicos é um requisito de conformidade obrigatório.
Soluções modernas permitem que esses logs sejam consultados remotamente e em tempo real, fornecendo aos gestores de TI uma visão clara de toda a atividade no ambiente, sem a necessidade de estar fisicamente presente.
Estratégia 4: Monitorar as condições ambientais como um fator de segurança
Um "acesso indevido" nem sempre tem um rosto. Condições ambientais adversas, como um aumento súbito de temperatura ou um nível crítico de umidade, podem "acessar" e danificar seus equipamentos de forma tão eficaz quanto uma pessoa mal-intencionada. A falha de um sistema de ar-condicionado durante um fim de semana pode levar ao superaquecimento e à parada de servidores, causando uma indisponibilidade severa.
Por isso, uma estratégia de proteção completa deve incluir o monitoramento ambiental dentro do próprio rack. Sensores de temperatura e umidade fornecem dados contínuos sobre a saúde do ambiente. Quando os valores ultrapassam os limites seguros pré-definidos, o sistema deve gerar alertas imediatos para a equipe responsável. Esse monitoramento transforma a gestão de reativa para proativa, permitindo a correção de um problema de refrigeração antes que ele cause uma falha em cascata.
Estratégia 5: Integrar alertas e gestão para uma resposta em tempo real
Ter sistemas de controle de acesso, auditoria e monitoramento ambiental funcionando de forma isolada é melhor do que nada, mas o verdadeiro valor está na integração. Uma solução de segurança de racks verdadeiramente inteligente consolida todas essas funções em uma única plataforma de gestão, oferecendo visibilidade e controle centralizados.
A integração permite a criação de alertas personalizados e inteligentes. Por exemplo, o sistema pode notificar o gestor por e-mail ou mensagem se a porta de um rack permanecer aberta por mais de cinco minutos, ou se a temperatura interna subir 2°C em um curto período. Essa capacidade de resposta em tempo real é o que permite prevenir indisponibilidades, em vez de apenas documentá-las após o fato.
Essa gestão unificada simplifica a rotina da equipe de TI, aumenta a previsibilidade das operações e garante que qualquer desvio do padrão seja imediatamente identificado e tratado, trazendo mais tranquilidade e eficiência para a gestão da infraestrutura crítica.
Em resumo, proteger os racks de TI vai muito além de uma simples chave. Envolve a criação de um ecossistema de segurança que combina barreiras físicas, controle de acesso granular, auditoria completa e monitoramento ambiental proativo. Adotar essas estratégias não é apenas uma medida de segurança, mas um investimento em governança, confiabilidade e na resiliência do negócio. Para empresas que dependem de sua infraestrutura de TI, garantir que cada ativo esteja protegido e sob controle é a base para uma operação segura e eficiente. Soluções de racks inteligentes já nascem com essa inteligência integrada, oferecendo uma forma robusta e personalizável de proteger o que há de mais valioso em seu datacenter.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre segurança e controle de acesso em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP