Índice:
- Como proteger modelos de IA em infraestrutura própria
- Quais ativos precisam ser protegidos durante todo o ciclo
- Quem deve cuidar da segurança dos modelos de IA
- Controles práticos para reduzir acessos e vazamentos
- Como proteger servidores, salas técnicas e datacenters
- Monitoramento, incidentes e continuidade da operação
- Como adaptar a proteção ao tamanho e ao uso da operação
Um modelo de IA pode estar isolado da internet e ainda assim expor informações sensíveis. Basta um acesso administrativo mal controlado, dados de treinamento sem a devida proteção ou um servidor sem monitoramento em uma sala técnica para criar um risco difícil de perceber.
Proteger modelos de IA em infraestrutura própria significa cuidar de todo o ciclo de operação, incluindo dados, código, pesos do modelo, credenciais, servidores, interfaces, registros e ambiente físico. A segurança não depende de uma única ferramenta nem deve ficar restrita à equipe de TI. Ela envolve gestão, segurança da informação, ciência de dados, infraestrutura e usuários responsáveis pela aplicação.
Como proteger modelos de IA em infraestrutura própria
Modelos de IA executados em infraestrutura própria precisam de uma combinação de controle de acesso, segurança dos dados, isolamento de ambientes, monitoramento contínuo, proteção física e um plano de resposta a incidentes. O objetivo não é apenas impedir o roubo do modelo, mas também evitar a manipulação de dados, o uso indevido, a indisponibilidade e a exposição de informações durante o treinamento e a inferência.
A infraestrutura própria oferece mais controle sobre onde os dados são armazenados e quem administra os recursos. Esse controle, porém, traz responsabilidades. A empresa precisa definir políticas, manter os equipamentos, corrigir vulnerabilidades, registrar atividades e decidir como agir quando uma credencial é comprometida ou um servidor para de funcionar.
Um erro comum é proteger somente o endpoint, ou seja, a interface que recebe perguntas ou solicitações. O modelo continua vulnerável se arquivos de treinamento, pesos, notebooks de desenvolvimento, repositórios de código ou chaves de acesso permanecerem expostos.
Quais ativos precisam ser protegidos durante todo o ciclo
A proteção começa antes de o modelo entrar em produção. Dados de treinamento, scripts de preparação, parâmetros, pesos finais, versões intermediárias, registros de avaliação e componentes de software formam uma cadeia de dependências. O comprometimento de qualquer elo pode alterar o comportamento do sistema ou revelar informações que não deveriam sair do ambiente.
Os dados merecem atenção especial. Documentos internos, registros de clientes, contratos, informações financeiras, dados pessoais e conteúdos usados em bases de recuperação podem aparecer em arquivos temporários, cópias de segurança, caches ou logs. A classificação deve indicar o que pode ser usado, por quem, em qual ambiente e por quanto tempo.
Também é necessário proteger os ativos que permitem usar o modelo. Pesos e artefatos precisam de controle de versão, permissões restritas e cópias protegidas. Uma alteração sem registro pode ser tão grave quanto a perda do arquivo original.
Os processos de coleta, tratamento, rotulagem e ingestão de dados precisam impedir modificações indevidas e preservar a origem das informações. Já as chaves, os tokens, as senhas e as configurações não devem ficar embutidos em notebooks, scripts ou repositórios acessíveis a todos.
APIs, painéis, aplicações internas e conexões com bancos de dados precisam limitar operações, volume de requisições e tipos de informação retornada. GPUs, unidades de armazenamento, switches, dispositivos de backup e consoles de administração também fazem parte da superfície de ataque.
Logs de acesso, alterações, falhas e consultas ajudam a investigar incidentes, mas podem conter dados sensíveis e precisam de proteção.
O treinamento e o uso diário apresentam riscos diferentes. No treinamento, o foco está na integridade dos dados, no isolamento dos ambientes e na proteção dos artefatos produzidos. Na inferência, ganham importância a autenticação, o controle das consultas, a exposição das respostas e o comportamento diante de entradas maliciosas.
Quem deve cuidar da segurança dos modelos de IA
A responsabilidade não deve ficar apenas com o cientista de dados ou o administrador do servidor. A segurança do modelo é compartilhada, mas isso não significa que seja difusa. Cada grupo precisa ter atribuições claras, aprovadas pela organização e compatíveis com os riscos da aplicação.
A equipe de segurança da informação costuma definir controles, critérios de risco, monitoramento e resposta a incidentes. A infraestrutura administra servidores, redes, armazenamento, backups, atualizações e disponibilidade. A equipe de dados ou desenvolvimento responde pela origem dos dados, pelo código, pelas versões e pelo comportamento esperado do modelo. As áreas de negócio devem definir quais resultados são aceitáveis e quais informações não podem ser usadas ou expostas.
Também cabe à liderança decidir quanto risco é aceitável e financiar os controles necessários. Sem essa decisão, a operação tende a priorizar a velocidade no início do projeto e deixar a segurança para depois, quando o modelo já acumula dados, integrações e usuários.
É importante separar autorização de execução. Uma pessoa pode ter permissão para consultar o modelo, mas não para alterar seus pesos. Outra pode administrar o servidor sem necessariamente visualizar os dados de treinamento. A divisão de funções reduz o impacto de erros e dificulta que uma única credencial comprometa toda a operação.
Controles práticos para reduzir acessos e vazamentos
O primeiro controle deve ser a identidade. Cada usuário, serviço e processo automatizado precisa ter uma conta própria, com autenticação adequada e permissões compatíveis com sua função. Contas compartilhadas dificultam a investigação e impedem a identificação de quem realizou determinada alteração.
O acesso administrativo deve ser mais restrito do que o acesso de consulta. É recomendável separar os ambientes de desenvolvimento, teste e produção para evitar que uma experiência com dados reais altere diretamente o modelo usado na operação. Quando possível, o acesso à rede também deve ser segmentado para que um componente comprometido não alcance os demais.
O princípio do menor privilégio é especialmente relevante em projetos de IA. Um processo que apenas consulta uma base não precisa apagar registros. Uma interface que gera respostas não precisa alterar o modelo. Um técnico que realiza manutenção física não precisa visualizar dados de negócio.
A proteção dos dados envolve criptografia em armazenamento e em trânsito, descarte de cópias desnecessárias, períodos de retenção definidos e revisão das permissões. A anonimização ou pseudonimização pode reduzir a exposição, mas não deve ser tratada como proteção automática. A possibilidade de reidentificação depende do conjunto de informações mantido no ambiente.
Os logs devem registrar acessos, alterações de configuração, publicação de versões, falhas de autenticação, exportações, consultas fora do padrão e eventos de infraestrutura. Esses registros precisam ser úteis para a investigação sem transformar a trilha de auditoria em uma nova fonte de vazamento. Para isso, é necessário limitar o conteúdo capturado, proteger os arquivos e definir quem pode consultá-los.
Outra medida frequentemente esquecida é controlar o que entra no modelo e o que sai dele. Entradas manipuladas podem induzir a aplicação a ignorar instruções, revelar informações de contexto ou consultar fontes que deveriam permanecer indisponíveis. Filtros, validação de entradas, limites de volume, segregação de dados e revisão das respostas ajudam a reduzir esses riscos, embora nenhum mecanismo isolado elimine todos eles.
Como proteger servidores, salas técnicas e datacenters
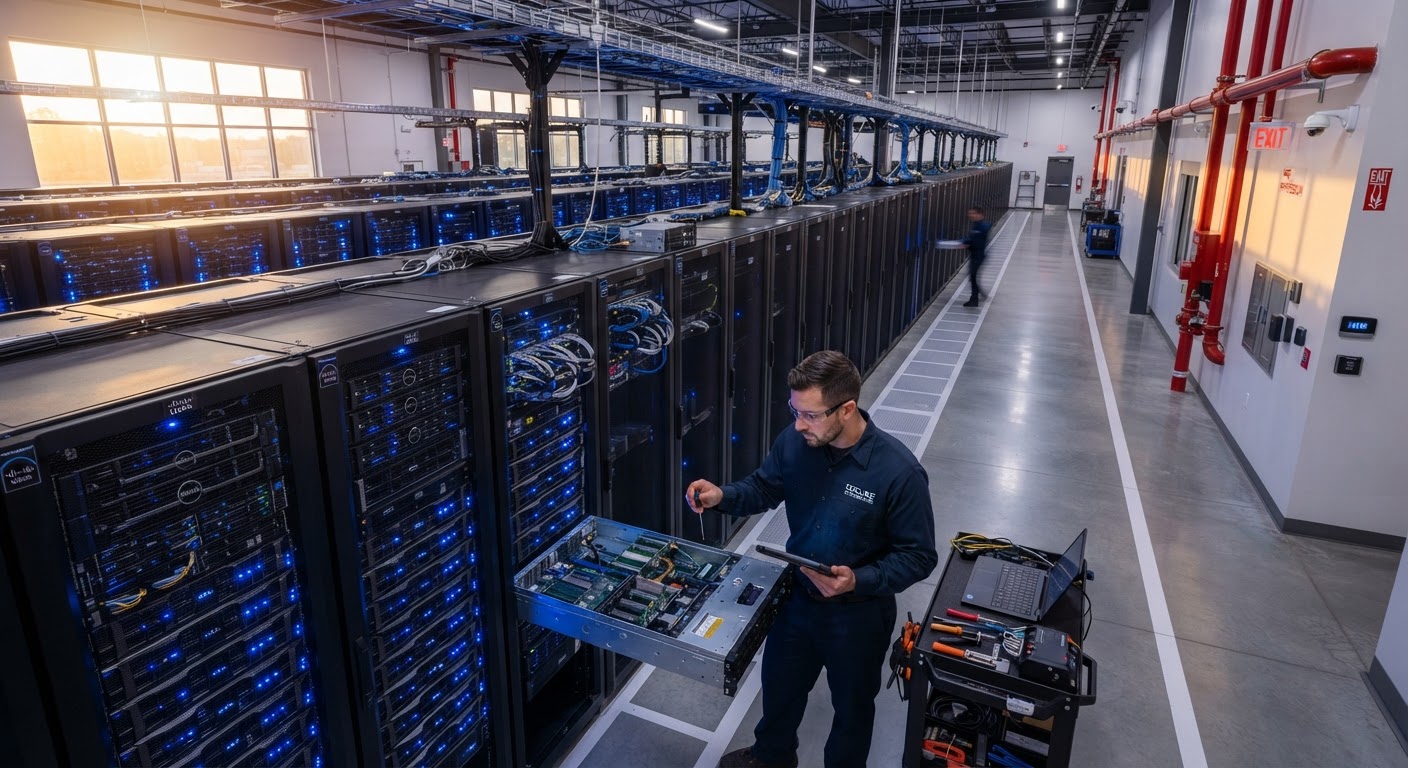
A segurança lógica perde eficácia quando os equipamentos podem ser acessados fisicamente sem registro. Quem alcança um servidor, uma unidade de armazenamento ou um console de gerenciamento pode tentar copiar dados, conectar dispositivos, interromper a operação ou alterar componentes. O nível de proteção física deve acompanhar o valor dos ativos e a importância do serviço.
Em ambientes menores, controles básicos já reduzem riscos. Entre eles estão uma sala restrita, portas fechadas, inventário atualizado, identificação de visitantes, organização dos cabos, proteção contra desligamentos acidentais e registro das intervenções. O procedimento precisa corresponder à realidade. Uma regra que exige autorização formal para cada acesso, mas não é cumprida no cotidiano, cria apenas uma falsa sensação de controle.
Em datacenters e salas técnicas com equipamentos de IA, a análise também precisa considerar temperatura, umidade, energia, circulação de ar, poeira e alertas operacionais. Uma falha ambiental pode interromper o treinamento, danificar componentes ou causar instabilidade durante o atendimento de uma aplicação. O monitoramento não substitui a manutenção, mas ajuda a identificar condições anormais antes que provoquem indisponibilidade.
A organização física também interfere na segurança. Racks sem identificação dificultam a resposta a incidentes, equipamentos mal posicionados complicam a manutenção e portas ou painéis sem controle facilitam intervenções não autorizadas. A rastreabilidade deve conectar o evento físico ao registro lógico, identificando quem entrou, qual ativo foi manipulado, em que horário e qual mudança ocorreu.
Esse cuidado vale mesmo quando o modelo fica em uma sala pequena. A escala do ambiente muda o nível de investimento, não a necessidade de saber quem acessa os equipamentos e o que ocorre durante uma intervenção.
Monitoramento, incidentes e continuidade da operação
Monitorar a segurança não é apenas procurar invasões. É acompanhar sinais de uso anormal, como aumento repentino de consultas, tentativas repetidas de autenticação, exportação incomum de arquivos, alterações fora da janela prevista, mudanças nos resultados do modelo e acessos físicos incompatíveis com a rotina.
Os alertas precisam ter responsáveis e critérios de prioridade. Um aviso que nunca é analisado deixa de ser um controle e vira ruído. A equipe deve saber quais eventos exigem bloqueio imediato, quais pedem investigação e quais podem ser registrados para análise posterior.
Um plano de resposta deve indicar como isolar o modelo, revogar credenciais, preservar evidências, avaliar os dados afetados, restaurar uma versão confiável e comunicar as áreas envolvidas. A sequência varia conforme o incidente. Um vazamento de credencial exige uma resposta diferente da necessária para uma alteração indevida nos pesos ou uma falha de energia, embora os três casos possam afetar a operação.
A continuidade depende de cópias de segurança testadas, versões recuperáveis do modelo, documentação dos requisitos de execução e uma alternativa para manter os processos essenciais. Fazer backup apenas do arquivo final pode não ser suficiente. Sem as configurações, bibliotecas, dependências e informações sobre a versão, a restauração pode falhar.
O custo dos controles deve ser avaliado em relação ao impacto da interrupção, da perda de dados e da investigação de um incidente. Nem toda operação precisa do mesmo nível de redundância ou monitoramento. Uma aplicação experimental, usada por poucas pessoas e sem dados sensíveis, pode ter exigências diferentes das de um modelo conectado a processos críticos. O que não deve variar é a clareza sobre o risco aceito e o plano para recuperar a operação.
Uma forma objetiva de organizar as decisões é relacionar cada etapa do modelo ao controle prioritário.
Na preparação e no treinamento, os riscos mais comuns são a contaminação dos dados, a exposição de informações e as alterações não autorizadas. As prioridades são verificar a origem dos dados, isolar os ambientes, controlar as versões e restringir as permissões.
Nos testes e na validação, os riscos incluem publicar uma versão inadequada ou usar dados fora do propósito previsto. A proteção deve priorizar a separação dos ambientes, a aprovação e o registro das mudanças.
Na produção, podem ocorrer acessos indevidos, consultas abusivas e vazamentos nas respostas. Autenticação, limites de uso, monitoramento e revisão das integrações ajudam a reduzir esses riscos.
Na manutenção e na recuperação, os riscos incluem indisponibilidade, perda de configurações e intervenções sem rastreabilidade. Backups testados, controle físico e um plano de resposta são as prioridades.
Como adaptar a proteção ao tamanho e ao uso da operação
Em uma estrutura pequena, a prioridade costuma ser evitar que poucos acessos concentrem poder demais. Contas individuais, cópias protegidas, separação básica entre teste e produção, inventário e registro de manutenção já formam uma base consistente. O controle pode ser simples, desde que seja aplicado e revisado.
Em uma operação maior, surgem outras necessidades, como várias equipes, integrações, turnos de manutenção, maior volume de dados e dependência da disponibilidade. Nesse caso, entram a governança de versões, a revisão formal de permissões, o monitoramento centralizado, a segmentação de rede, os testes de restauração e os procedimentos para mudanças emergenciais.
Para decidir onde investir primeiro, vale responder a três perguntas. Quais dados causariam maior impacto se fossem expostos? Qual interrupção afetaria processos essenciais? Quais pessoas ou sistemas conseguem alterar o comportamento do modelo? As respostas costumam revelar prioridades mais úteis do que uma lista genérica de ferramentas.
Em ambientes próprios, os Smart Cabinets podem complementar essa estratégia ao reunir controle de acesso, monitoramento de temperatura e umidade, alertas personalizados e rastreabilidade de eventos em salas técnicas e datacenters. Esses recursos não substituem a autenticação, a proteção de dados ou a resposta a incidentes, mas ajudam a conectar a segurança digital às condições físicas em que servidores e outros ativos operam.
O ponto central é tratar o modelo como um ativo operacional, não como um arquivo isolado. Quando dados, software, pessoas, equipamentos e ambiente físico são analisados em conjunto, fica mais fácil reduzir acessos desnecessários, detectar desvios e manter a continuidade quando algo sai do previsto. Essa visão também ajuda a justificar os custos, pois relaciona cada controle a um risco concreto e a uma possível consequência.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre rack inteligente em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP