Índice:
- Como o controle físico do rack reduz riscos operacionais
- Quem deve controlar o acesso e em quais ambientes
- Como registrar acessos e mudanças sem criar burocracia
- Temperatura, umidade e organização também afetam a disponibilidade
- Como implantar o controle sem atrapalhar a rotina de TI
- O que muda na operação quando os controles funcionam
Uma intervenção em um rack pode começar com uma simples troca de equipamento e terminar em uma indisponibilidade difícil de explicar. Isso pode acontecer quando alguém abre a porta, altera uma conexão e não deixa registro. Quando a infraestrutura está distribuída entre salas técnicas, CPDs e áreas compartilhadas, confiar apenas em procedimentos informais deixa uma lacuna entre quem deveria acessar os ativos e quem de fato consegue fazer isso.
O controle físico do rack reduz essa exposição ao combinar restrição de acesso, registro de eventos, acompanhamento ambiental e organização dos equipamentos. Ele não substitui a segurança da sala nem elimina falhas, mas ajuda a identificar alterações, perceber condições de risco e agir antes que um problema local afete a operação.
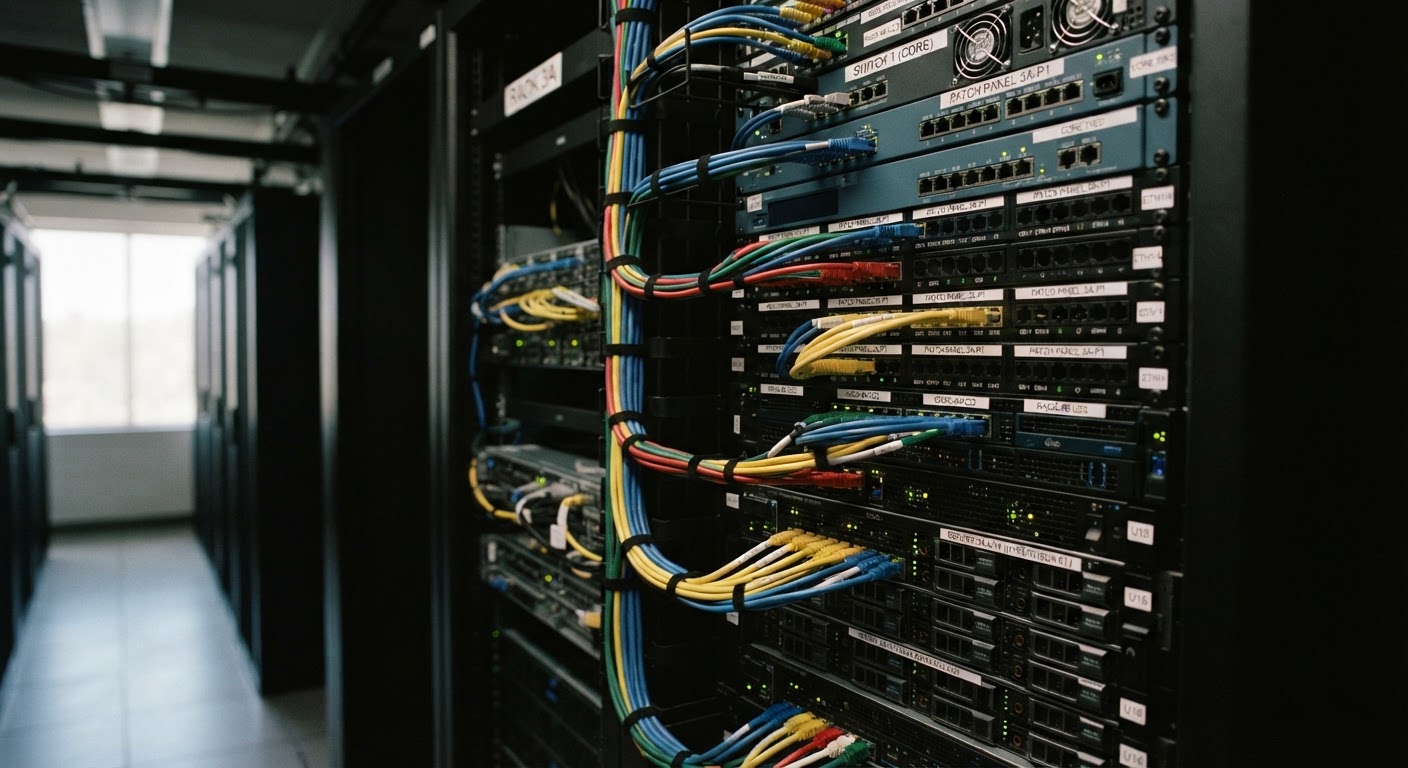
Como o controle físico do rack reduz riscos operacionais
Controlar fisicamente um rack significa definir quem pode abrir o gabinete, registrar acessos e mudanças relevantes e acompanhar condições que podem comprometer os equipamentos, como temperatura e umidade. A combinação dessas medidas dificulta que uma intervenção indevida passe despercebida e facilita a investigação de incidentes quando algo sai do esperado.
Uma fechadura, sozinha, não oferece rastreabilidade. Se várias pessoas usam a mesma chave ou credencial, pode até haver uma barreira de entrada, mas fica difícil saber quem acessou o rack e quando. O controle ganha valor operacional quando é possível relacionar a identificação do usuário e o horário do acesso à mudança realizada e ao motivo da intervenção.
Isso importa porque falhas na infraestrutura nem sempre começam com uma pane evidente. Uma conexão deslocada, um equipamento instalado sem considerar o fluxo de ar ou uma alteração não documentada podem produzir sintomas horas depois. Nesse momento, a equipe talvez não associe o problema à intervenção original. Um histórico confiável encurta essa investigação.
O controle do gabinete também precisa ser visto como uma camada, não como proteção completa. A segurança da sala, as regras de acesso à rede, os controles de mudança e os procedimentos de continuidade continuam necessários. O rack ajuda a reduzir uma parte específica do risco, o contato físico direto com os ativos.
Quem deve controlar o acesso e em quais ambientes
As medidas são relevantes para as equipes de TI, infraestrutura, segurança da informação e facilities, além de prestadores que realizam manutenção. Elas tendem a ser mais importantes quando os equipamentos sustentam serviços críticos, várias pessoas compartilham o ambiente ou a sala técnica não tem controle de entrada suficientemente granular.
Em um CPD pequeno, pode haver poucos equipamentos, mas também pouca separação entre funções. Se a mesma sala recebe visitas, equipes de manutenção e profissionais de outras áreas, controlar o acesso ao rack reduz a dependência de manter o espaço inteiro restrito o tempo todo. Em um datacenter ou ambiente com vários gabinetes, controles por rack podem ajudar a aplicar permissões diferentes conforme os ativos e as responsabilidades de cada equipe.
A regra deve refletir o trabalho real. Restringir o acesso sem prever quem precisa atuar em uma emergência pode atrasar a resposta. Liberar acesso amplo para evitar esse atraso enfraquece o controle. É melhor definir grupos autorizados, responsáveis por aprovações e um procedimento de exceção para situações urgentes. A exceção também precisa ser registrada e revisada depois.
O mesmo critério se aplica a terceiros. Uma manutenção contratada não deveria significar acesso permanente ou irrestrito. A autorização pode estar vinculada ao serviço, ao período e aos racks envolvidos. O acompanhamento interno pode ser necessário quando o risco ou a criticidade justificarem.
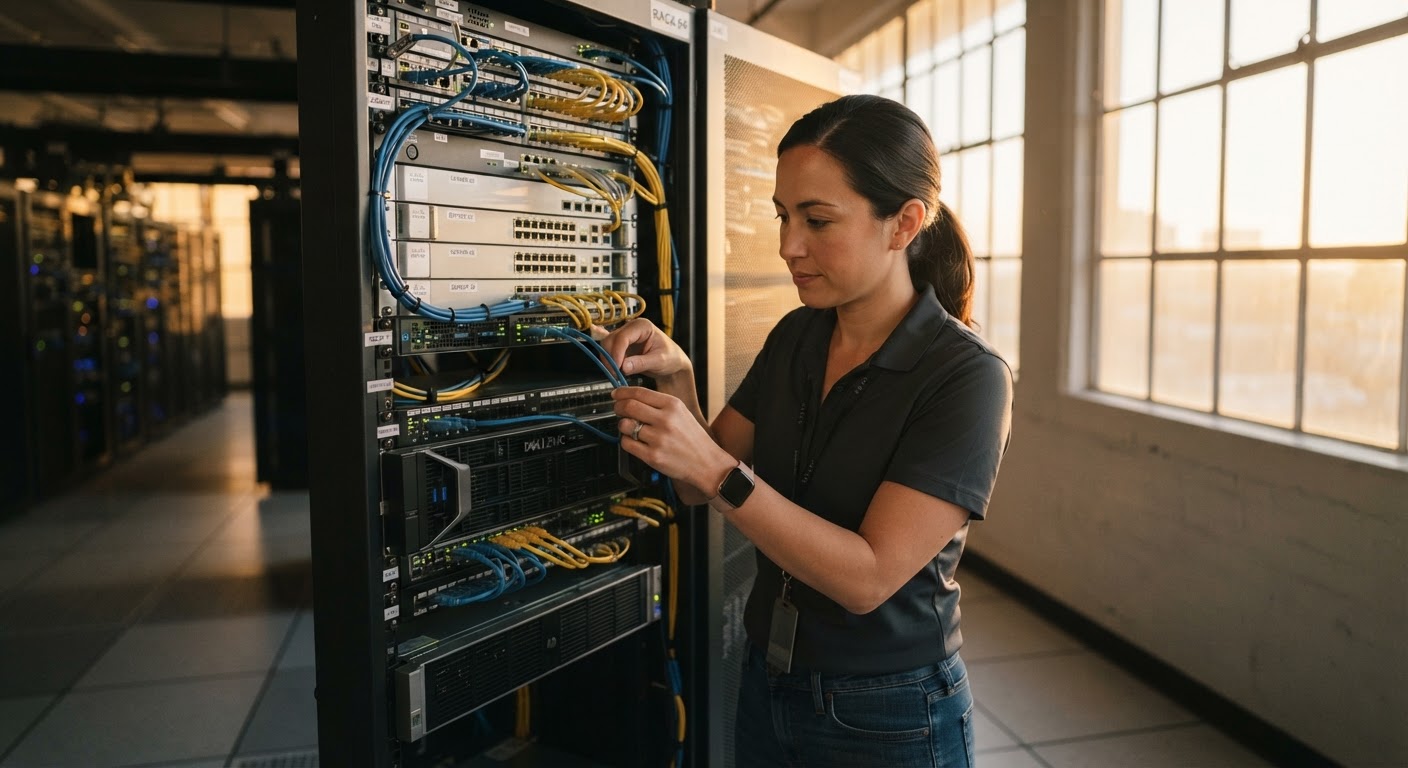
Como registrar acessos e mudanças sem criar burocracia
Um registro útil permite responder a perguntas concretas. Quem abriu o rack, quando, para qual atividade e o que foi alterado? Para que essa informação ajude numa investigação, as credenciais devem ser individuais sempre que possível. O histórico também deve ser comparado com solicitações de mudança ou ordens de manutenção.
Nem toda abertura representa uma mudança, mas toda mudança relevante precisa deixar evidências. Uma inspeção visual pode exigir apenas o registro do acesso. A troca de um servidor, uma alteração de cabos ou uma movimentação de equipamento também deve atualizar o inventário, a documentação das conexões e o histórico do ativo. Essa distinção evita registros vagos e processos pesados para tarefas simples.
As janelas de manutenção merecem atenção especial. Antes da intervenção, convém confirmar o escopo, os equipamentos envolvidos e as condições para interromper ou reverter o trabalho. Ao final, a equipe deve conferir se as portas estão fechadas, se os cabos estão identificados e conectados conforme o plano e se o inventário corresponde ao estado encontrado.
Um ponto frequentemente esquecido é comparar o que foi autorizado com o que realmente aconteceu. Se o registro informa apenas que uma porta foi aberta, mas não descreve a atividade, a rastreabilidade é parcial. Um processo simples, com autorização, acesso identificado, descrição curta da intervenção e validação de encerramento, costuma gerar informações mais úteis sem transformar cada tarefa em um relatório extenso.
Temperatura, umidade e organização também afetam a disponibilidade
Monitorar temperatura e umidade ajuda a perceber condições ambientais fora do esperado antes que causem instabilidade ou desgaste nos equipamentos. Os limites adequados dependem dos dispositivos instalados, das recomendações dos fabricantes e do projeto do ambiente. Por isso, os alarmes devem seguir esses critérios, não um valor genérico aplicado a qualquer sala.
A posição do sensor também muda o que ele revela. Uma leitura distante dos equipamentos pode não representar o ar que chega à entrada de um servidor ou as condições numa região mais quente do gabinete. Em instalações com distribuição de ar desigual, a equipe deve avaliar onde a medição é mais representativa e se um único ponto basta para acompanhar o risco relevante.
Receber um alerta é apenas o começo. É preciso definir quem recebe o aviso, em que horário há cobertura, como a gravidade será avaliada e quando a ocorrência deve ser escalada. Um aviso sem responsável ou procedimento pode ficar sem resposta. A equipe também deve distinguir uma leitura isolada de uma tendência persistente, sem ignorar sinais de risco imediato para os ativos.
A organização física também afeta a disponibilidade. A identificação legível de equipamentos e cabos facilita as intervenções e reduz desconexões acidentais. O posicionamento deve respeitar a capacidade do rack e as orientações dos fabricantes, além de preservar as entradas e saídas de ar. Cabos acumulados diante das saídas de ventilação ou equipamentos instalados sem planejamento podem dificultar a manutenção e prejudicar o fluxo de ar.
Organização não significa apenas deixar o gabinete visualmente limpo. Um rack bem documentado permite relacionar cada equipamento à sua função, alimentação e conexões relevantes. Quando essas informações estão desatualizadas, até uma intervenção autorizada pode atingir o ativo errado ou exigir mais tempo para identificar o componente correto.
Como implantar o controle sem atrapalhar a rotina de TI
A implantação deve começar pelo risco e pelo uso, não pela escolha de um dispositivo. Antes de definir os controles, vale mapear quais racks contêm ativos críticos, quem precisa acessá-los, quais mudanças ocorrem com frequência e quais eventos hoje ficam sem registro. Esse levantamento ajuda a separar requisitos operacionais de conveniências e evita controles que a equipe contorne por serem impraticáveis.
Em seguida, é necessário definir permissões, responsáveis e um fluxo de exceção. A solução precisa funcionar tanto em manutenções planejadas quanto em ocorrências urgentes, sem depender de uma única pessoa disponível. Também convém esclarecer onde os registros serão consultados, quem acompanhará os alertas e como os dados serão usados em auditorias ou análises de incidentes.
O acompanhamento não termina após a instalação. As permissões precisam ser revisadas quando mudam as funções das pessoas ou os contratos de terceiros. Os sensores e alarmes também precisam ser verificados, e a equipe deve testar se os avisos chegam aos responsáveis definidos. Uma implantação que registra acessos, mas não mantém os dados nem revisa os procedimentos, tende a perder valor com o tempo.
Na decisão, alguns sinais ajudam a identificar o que merece prioridade.
Se várias pessoas compartilham chaves ou credenciais, a prioridade é melhorar a identificação individual e registrar os acessos, sem esquecer o procedimento para emergências.
Se a equipe descobre mudanças apenas quando surge uma falha, é necessário conectar o controle de entrada ao processo de manutenção e à atualização do inventário.
Se há alertas ambientais sem resposta clara, o problema não está apenas no monitoramento. Podem faltar responsáveis, critérios de escalonamento ou uma rotina de acompanhamento.
Se a manutenção é lenta ou propensa a erros, a organização dos cabos, a identificação dos ativos e a documentação das conexões podem ser tão importantes quanto a fechadura.
Esses critérios também ajudam a escolher o nível de controle adequado. Um ambiente com poucos ativos e acessos previsíveis pode exigir uma abordagem diferente de uma operação com várias equipes, mudanças frequentes e equipamentos críticos. Mais recursos não significam automaticamente mais segurança. Controles difíceis de usar podem estimular atalhos e enfraquecer a disciplina que deveriam apoiar.
O que muda na operação quando os controles funcionam
O benefício mais concreto é reduzir pontos cegos. Com acesso identificado, mudanças documentadas, condições ambientais acompanhadas e equipamentos organizados, a equipe tem melhores condições para prevenir ocorrências e investigar o que aconteceu. Isso não garante a disponibilidade, mas pode diminuir o tempo gasto para encontrar a origem de uma alteração ou de um alerta.
Os Smart Cabinets reúnem controle de acesso, monitoramento de temperatura e umidade, alertas personalizáveis e recursos de organização, além de oferecer visibilidade dos eventos no ambiente. Como as necessidades variam entre um pequeno CPD e um datacenter, a configuração deve considerar a rotina, a criticidade dos ativos e os procedimentos existentes. O Smart Cabinet oferece soluções sob medida para esses contextos. Uma análise cuidadosa ajuda a definir quais controles fazem sentido para proteger os ativos de TI sem criar barreiras desnecessárias à operação.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre rack inteligente em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP