Índice:
- Como a infraestrutura física afeta a conformidade com a LGPD
- Por que o acesso físico pode comprometer dados pessoais
- O que a segurança física precisa controlar em uma sala técnica
- Monitoramento inteligente vai além da vigilância da porta
- Como transformar controle físico em evidência de governança
- Erros que enfraquecem a proteção do ambiente físico
- Onde o Smart Cabinet se encaixa nessa estratégia
Uma empresa investe em firewall, criptografia e sistemas de detecção de ameaças mas pode manter uma vulnerabilidade básica aberta. O acesso físico aos equipamentos que sustentam os dados representa esse ponto fraco.
Um servidor exposto, um rack sem controle de entrada ou uma sala técnica aberta a pessoas não autorizadas comprometem informações pessoais mesmo quando o ambiente digital parece protegido.
A LGPD e a infraestrutura estão diretamente relacionadas porque a proteção de dados pessoais não termina no banco de dados. A segurança depende de quem consegue chegar aos servidores, manipular cabos, remover dispositivos ou observar informações expostas nas telas.
Este artigo mostra como o ambiente físico influencia a conformidade, quais riscos passam despercebidos e como o monitoramento inteligente reduz falhas operacionais.
Como a infraestrutura física afeta a conformidade com a LGPD
A relação entre LGPD e infraestrutura aparece na obrigação de proteger dados contra acessos não autorizados, perdas ou incidentes. Embora a lei não determine um modelo único de rack, ela exige medidas de segurança compatíveis com os riscos de cada operação.
O controle físico dos equipamentos faz parte dessa análise de risco.
Na prática não basta saber quais sistemas armazenam dados pessoais. É necessário entender onde os servidores estão, quem acessa seus componentes e quais barreiras impedem intervenções indevidas.
Um equipamento de rede pode não armazenar uma base completa de dados. Mesmo assim sua manipulação física permite interceptar informações ou interromper o tráfego do sistema.
Esse ponto costuma ser subestimado porque a infraestrutura física fica fora das telas. O acesso ocorre em uma porta, em um corredor ou durante uma manutenção de rotina.
As consequências chegam ao ambiente digital, afetam a continuidade do serviço e exigem investigações complexas.
Por que o acesso físico pode comprometer dados pessoais
O acesso físico indevido amplia o risco porque permite agir diretamente sobre os ativos que processam e armazenam informações. Uma pessoa sem autorização pode desligar servidores, conectar dispositivos nocivos, remover mídias ou alterar o cabeamento.
Essas ações provocam interrupções graves e difíceis de explicar aos órgãos reguladores.
Nem todo incidente envolve o vazamento de uma base de dados. A indisponibilidade de um sistema que atende clientes ou processa cadastros prejudica a operação e quebra a confiança de parceiros e titulares.
Sem o registro de quem entrou no ambiente e manipulou os equipamentos a apuração do problema fica lenta e imprecisa.
Existem riscos menos visíveis no dia a dia. Uma tela com dados exposta em uma sala técnica, etiquetas que identificam servidores sensíveis ou documentos deixados sobre as mesas revelam informações valiosas.
A segurança física precisa considerar toda a rotina operacional e não apenas a tranca da porta de entrada.
Alguns sinais merecem atenção durante uma avaliação de segurança física.
Racks instalados em áreas de circulação comum sem separação clara entre a equipe técnica e os visitantes representam um perigo imediato.
O uso de chaves compartilhadas, senhas genéricas ou a falta de histórico individual de entradas e saídas impedem a responsabilização.
Manutenções realizadas sem o registro do profissional responsável, do horário e do equipamento acessado geram pontos cegos na gestão.
Cabos soltos, portas de rede ativas e mídias expostas sem justificativa operacional facilitam desvios.
A ausência de sensores ambientais impede a identificação rápida de mudanças de temperatura ou umidade que danificam o hardware.
A falta de correspondência entre o inventário de ativos e os equipamentos instalados indica descontrole administrativo.
A presença desses sinais não prova que ocorreu uma violação. Ela indica que o controle depende da confiança nas pessoas e não de mecanismos verificáveis.
Em auditorias e investigações essa diferença enfraquece a defesa da empresa.
O que a segurança física precisa controlar em uma sala técnica
Uma sala técnica protegida vai além de um espaço trancado. Ela combina barreiras de entrada, organização, rastreabilidade e condições ambientais adequadas aos ativos.
O objetivo é reduzir as chances de acesso indevido e garantir que qualquer intervenção seja identificada rapidamente.
O primeiro critério é a autorização individual. Quando várias pessoas usam a mesma chave ou credencial o registro perde o valor.
A empresa sabe que alguém do grupo entrou mas não consegue identificar o responsável. O controle deve estar associado à identidade de cada usuário conforme a sua função.
Também é preciso diferenciar o acesso à sala do acesso ao equipamento. Um funcionário pode ter autorização para circular no ambiente mas não para abrir um rack ou alterar conexões.
Essa separação reduz o alcance de erros operacionais e de ações maliciosas.
O registro de eventos é outro componente decisivo. Data, horário, identidade do usuário e alertas formam uma trilha que auxilia a operação diária.
Esse histórico evita que a equipe dependa de lembranças ou de anotações manuais após um incidente.
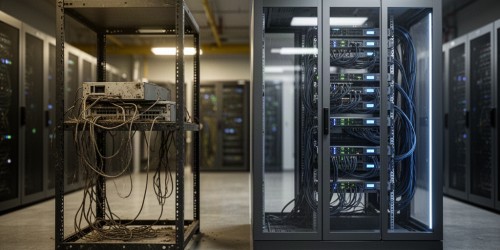
A organização física tem relação direta com a segurança. Cabos sem identificação e equipamentos empilhados de maneira improvisada aumentam a chance de desconexões acidentais.
Em uma emergência a desordem atrasa a resposta técnica e dificulta a identificação do que foi alterado.
Monitoramento inteligente vai além da vigilância da porta
O monitoramento inteligente acompanha as condições do ambiente e os acessos em tempo real. Isso permite identificar desvios antes que eles se transformem em falhas graves.
Temperatura, umidade e abertura de portas geram dados que criam uma visão clara do risco físico.
Esse acompanhamento é importante porque muitos problemas começam sem sinais de ataque digital. Uma elevação de temperatura indica falha de climatização ou obstrução do fluxo de ar.
A umidade inadequada ameaça os componentes eletrônicos. Uma porta aberta fora do horário comercial revela acessos indevidos ou manutenções não autorizadas.
O valor do monitoramento está na relação entre o evento e o contexto. Um alerta de abertura de rack durante uma manutenção agendada tem um significado simples.
O mesmo alerta na madrugada sem um técnico identificado exige uma resposta de emergência. A centralização dessas informações acelera a triagem de incidentes.
Alertas precisam de configuração criteriosa. Se toda ocorrência gerar notificações sem prioridade a equipe técnica passa a ignorar os avisos.
A parametrização deve considerar horários de operação, permissões e a criticidade dos ativos. O objetivo é destacar apenas as situações que exigem tomada de decisão.
Essa visibilidade ajuda a distinguir a conveniência operacional do controle de segurança. Saber que um equipamento está funcionando é diferente de saber quem abriu o compartimento e em qual momento isso ocorreu.
A governança de TI melhora quando esses dados são consultados de forma organizada.
Como transformar controle físico em evidência de governança
Para contribuir com a conformidade a segurança física precisa estar conectada às políticas e aos procedimentos da organização.
Um controle instalado sem revisão de permissões ou sem tratamento de alertas gera apenas uma falsa sensação de proteção.
A análise começa pelo inventário de ativos. É necessário identificar quais racks, servidores e roteadores participam do tratamento de dados pessoais.
Depois a empresa relaciona esses equipamentos aos ambientes físicos e define quais profissionais precisam de acesso.
O passo seguinte é avaliar o ciclo de vida das credenciais de acesso. Admissões, desligamentos e mudanças de função exigem atualizações imediatas no sistema.
Permissões antigas que permanecem ativas por comodidade representam uma fonte frequente de vazamentos.
Manutenções externas exigem atenção especial. O prestador de serviço precisa entrar na sala técnica mas não deve circular sem acompanhamento.
Regras de acesso claras e o registro detalhado das atividades mantêm as responsabilidades bem definidas.
A política interna deve estabelecer as ações diante de um alerta. Ela define quem recebe a notificação, quem valida a ocorrência e como o evento será documentado.
A ausência de um responsável claro por essas etapas aumenta o tempo de reação diante de incidentes.
Quatro perguntas ajudam a avaliar a eficiência do controle físico na sua empresa.
Primeiro avalie a identidade perguntando se é possível saber exatamente quem acessou o equipamento. Ignorar esse ponto limita as investigações e impede a atribuição de responsabilidades.
Depois analise o tempo verificando se o acesso ocorreu em uma janela autorizada. Sem esse controle intervenções suspeitas são facilmente confundidas com manutenções normais.
Em seguida observe as condições ambientais para garantir que o espaço opere nos parâmetros térmicos adequados. A falta de acompanhamento faz com que falhas físicas surjam sem diagnóstico prévio.
Por fim estruture a resposta definindo se existe um procedimento claro para tratar alertas. A ausência de processos prolonga os incidentes e gera relatórios incompletos.
Essa estrutura não substitui uma avaliação jurídica ou de segurança da informação. Ela demonstra que a governança vai além de possuir um dispositivo de controle.
A empresa precisa provar que os mecanismos de proteção funcionam dentro de uma rotina monitorada.
Erros que enfraquecem a proteção do ambiente físico
Um erro comum é escolher a infraestrutura apenas pelo menor preço ou pela capacidade de espaço. A economia inicial perde o sentido se o rack não permite controle individual de acesso.
Equipamentos sem conectividade dificultam a manutenção e não geram dados para a investigação de incidentes.
Outro problema é tratar a sala técnica como um local comum na empresa. Equipes de limpeza, manutenção predial e visitantes circulam perto dos servidores mas precisam de regras específicas.
A falta de distinção entre a circulação no corredor e o acesso direto aos ativos cria brechas graves de segurança.
Também é arriscado instalar sensores sem definir o destino dos dados coletados. O monitoramento que não gera alertas úteis ou não possui um responsável técnico vira apenas uma camada decorativa.
A tecnologia adotada deve ser compatível com a capacidade operacional da equipe de TI.
Existe também a falsa ideia de que o controle físico resolve sozinho a conformidade com a lei. Ele reduz uma parte importante da exposição mas deve coexistir com a segurança de rede e as cópias de segurança.
A LGPD exige uma visão ampla de riscos e nenhum componente isolado cobre todas as obrigações legais.
Onde o Smart Cabinet se encaixa nessa estratégia
O Smart Cabinet foi desenvolvido para datacenters, salas técnicas e departamentos de TI que buscam segurança e visibilidade. A solução reúne controle de acesso, monitoramento de temperatura e alertas em racks inteligentes.
Essa tecnologia ajuda a organizar os ativos e a proteger as informações armazenadas.
Essa combinação é útil para empresas que desejam abandonar o modelo de chaves compartilhadas e registros manuais. Ao concentrar dados de acesso e temperatura o Smart Cabinet apoia a rastreabilidade de eventos.
O sistema previne indisponibilidades e facilita a tomada de decisão da equipe técnica.
A aplicação correta depende da rotina, do espaço físico e das políticas de segurança adotadas. Um projeto bem planejado considera a circulação de pessoas, a manutenção e o crescimento da infraestrutura.
A tecnologia oferece os recursos necessários enquanto a governança define como eles serão utilizados no dia a dia.
Para empresas que buscam elevar o controle físico da infraestrutura o Smart Cabinet surge como alternativa para a gestão de ambientes críticos.
A solução transforma o rack em uma fonte de visibilidade operacional. Isso aproxima a proteção física das exigências de rastreabilidade de uma política de privacidade madura.
A discussão sobre LGPD e infraestrutura começa com uma pergunta simples sobre quem acessa os equipamentos que sustentam os dados pessoais.
Responder a essa questão exige mais do que trancar uma sala técnica. Requer identificação, registro, monitoramento e processos claros para cada desvio.
Esses critérios tornam a operação segura e garantem a conformidade sem depender de promessas automáticas.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre rack inteligente em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP