Índice:
- O que é o serviço de segurança para infraestrutura de TI?
- Por que a infraestrutura física também precisa de proteção?
- Quais elementos fazem parte de uma proteção eficiente?
- Quando esse tipo de serviço passa a ser necessário?
- Como avaliar uma solução sem olhar apenas o preço?
- Quais erros reduzem a segurança da infraestrutura?
- Como a abordagem do Smart Cabinet se encaixa nesse cenário?
Uma falha em um ambiente de TI raramente começa no momento em que um servidor para. Antes disso, podem surgir sinais discretos: acesso sem registro, rack aberto, temperatura acima do esperado, cabos desorganizados, manutenção feita sem controle ou alertas que ninguém acompanha. Quando esses indícios são ignorados, a operação fica mais exposta a indisponibilidade, perda de ativos e dificuldade para descobrir o que realmente aconteceu.
O serviço de segurança para infraestrutura de TI reúne práticas, tecnologias e rotinas destinadas a proteger os equipamentos, o ambiente físico, os acessos e as informações operacionais de uma estrutura tecnológica. Não se limita à segurança digital: também envolve controle de entrada, monitoramento ambiental, rastreabilidade, organização e resposta a eventos que podem comprometer a continuidade do negócio.
O que é o serviço de segurança para infraestrutura de TI?
O serviço de segurança para infraestrutura de TI é uma abordagem integrada para reduzir riscos em datacenters, salas técnicas, CPDs e departamentos de tecnologia. Ele combina proteção física dos ativos, controle de acesso, acompanhamento das condições ambientais, registro de ocorrências e procedimentos de gestão. O objetivo é evitar que um problema pequeno evolua para uma falha operacional difícil de investigar.
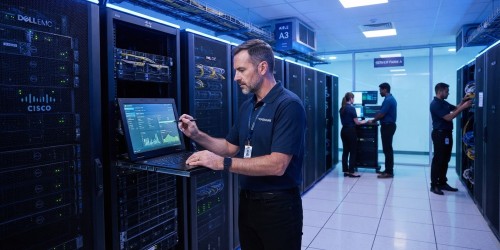
Essa proteção pode envolver recursos como portas controladas, identificação de pessoas autorizadas, sensores de temperatura e umidade, alertas personalizados, câmeras, inventário, organização dos racks e histórico de intervenções. A composição depende do ambiente, do nível de criticidade dos equipamentos e da rotina de manutenção.
Existe uma diferença importante entre esse serviço e a segurança da informação em sentido estrito. Firewall, antivírus, backup, criptografia e controle de privilégios protegem sistemas e dados. Já a segurança da infraestrutura olha para a base que mantém esses recursos funcionando: os servidores, switches, nobreaks, cabos, racks, energia, climatização, acesso físico e condições da sala.
As duas frentes se complementam. Um sistema pode estar bem protegido contra ataques virtuais e ainda sofrer uma interrupção porque alguém desligou um equipamento, uma porta ficou aberta ou o calor se acumulou em um ponto do rack.
Por que a infraestrutura física também precisa de proteção?
Equipamentos de TI concentram ativos essenciais para a operação, mas nem sempre ficam em ambientes tratados como áreas críticas. Em algumas empresas, a sala técnica divide espaço com materiais, recebe circulação de pessoas sem registro ou depende de verificações manuais feitas apenas quando surge algum sintoma. Essa configuração torna o diagnóstico mais lento e aumenta a quantidade de variáveis fora de controle.
O acesso físico é um exemplo claro. Uma pessoa que consegue entrar livremente em um rack pode desconectar cabos, remover componentes, alterar conexões ou abrir espaço para uma ação indevida. Mesmo que nada seja danificado, a ausência de registro dificulta responder a perguntas básicas: quem entrou, em qual horário, por quanto tempo e qual atividade foi realizada?
O ambiente também interfere diretamente na disponibilidade. Temperatura elevada, umidade inadequada, poeira, ventilação insuficiente e falhas de climatização podem acelerar o desgaste ou provocar comportamentos instáveis. Nem todo incidente aparece como uma pane imediata; às vezes, começa com reinicializações, lentidão, alarmes intermitentes ou redução da vida útil dos componentes.
Outro risco frequente é a falta de organização. Cabos sem identificação, equipamentos sem inventário atualizado e alterações não documentadas tornam a manutenção mais demorada. Em uma emergência, a equipe pode precisar escolher entre agir rapidamente e correr o risco de interromper o equipamento errado ou investigar com cuidado enquanto a indisponibilidade se prolonga.
Quais elementos fazem parte de uma proteção eficiente?
Uma estrutura segura não depende de um único dispositivo. O resultado vem da combinação entre barreiras físicas, visibilidade e capacidade de reação. Quanto mais crítico o ambiente, menos adequada tende a ser uma estratégia baseada apenas em inspeções ocasionais ou na confiança de que todos seguirão o procedimento correto.
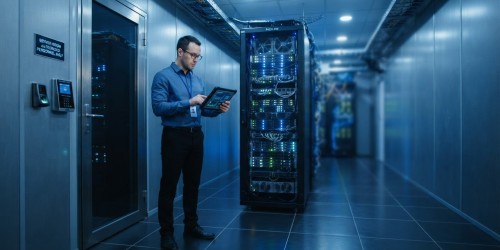
O controle de acesso deve definir quem pode entrar, em quais condições e com qual nível de autorização. A solução escolhida pode variar, mas o princípio é o mesmo: restringir a circulação e manter evidências das entradas e saídas. Em operações com fornecedores, equipes terceirizadas ou plantões, o registro ganha ainda mais importância, porque diferentes pessoas podem interagir com os mesmos ativos.
O monitoramento ambiental acrescenta uma camada que a observação humana não oferece. Sensores de temperatura e umidade podem identificar alterações antes que elas sejam percebidas durante uma visita. Alertas personalizados ajudam a separar situações que exigem intervenção imediata de eventos que apenas precisam ser acompanhados.
A rastreabilidade completa os controles. Não basta saber que uma porta foi aberta; é útil relacionar o evento ao ativo, ao horário, ao responsável e à atividade prevista. Essa visão facilita auditorias internas, análise de incidentes e manutenção planejada. Também reduz a dependência de memória ou de anotações espalhadas em planilhas e mensagens.
A organização física merece atenção própria. Um rack organizado melhora a identificação dos equipamentos, facilita a circulação de ar e reduz a chance de desconexões acidentais. Não substitui controles de segurança, mas torna a infraestrutura mais previsível para quem precisa operar e manter o ambiente.
Quando esse tipo de serviço passa a ser necessário?
A necessidade costuma aparecer antes de uma grande expansão. O aumento do número de equipamentos, a mudança de equipe, a contratação de terceiros, a migração para uma sala técnica ou a exigência de maior disponibilidade já justificam uma revisão dos controles existentes.
Há sinais que merecem atenção porque indicam perda de visibilidade sobre a infraestrutura:
- Entradas na sala técnica ou no rack não ficam registradas, ou o registro depende de anotações manuais incompletas.
- A equipe descobre alterações, cabos desconectados ou equipamentos fora do lugar apenas durante uma manutenção.
- Temperatura, umidade e funcionamento da climatização são verificados sem acompanhamento contínuo ou sem alertas.
- Não existe uma relação confiável dos ativos instalados, de suas conexões e das pessoas autorizadas a intervir.
- Após um incidente, a investigação depende de relatos individuais porque não há histórico centralizado dos eventos.
Ambientes pequenos também podem se beneficiar desse cuidado. A escala reduzida não elimina o risco; apenas muda a forma de administrá-lo. Um CPD com poucos equipamentos pode concentrar sistemas essenciais, e uma falha em um único componente pode afetar toda a empresa.
Por outro lado, nem todo local precisa do mesmo nível de controle. Um espaço de baixa criticidade, com poucos ativos e acesso muito restrito, pode demandar uma configuração mais simples. A decisão deve considerar o impacto de uma parada, a frequência de intervenções, o valor dos equipamentos, a sensibilidade dos dados e a capacidade da equipe de acompanhar os alertas.
Como avaliar uma solução sem olhar apenas o preço?
A comparação fica mais segura quando começa pela rotina real do ambiente. Uma solução pode ter muitos recursos e ainda ser inadequada se dificultar o acesso autorizado, gerar alertas que ninguém acompanha ou não se integrar ao modo como a equipe trabalha. O critério não é acumular funcionalidades, mas fechar as principais brechas do cenário existente.
Antes de avaliar propostas, convém levantar a quantidade e o tipo de ativos, os horários de manutenção, os perfis de acesso, os pontos de calor, os obstáculos físicos, as condições da sala e o histórico de ocorrências. Também é necessário identificar o que precisa ser monitorado continuamente e o que pode ser verificado em inspeções periódicas.
Alguns critérios ajudam a separar requisito técnico de conveniência comercial:
- Controle e rastreabilidade: o sistema deve permitir restringir acessos e consultar os eventos com informações úteis para investigação, não apenas indicar que houve movimentação.
- Monitoramento ambiental: sensores e alertas precisam estar alinhados às condições do ambiente e às orientações dos equipamentos instalados. Limites genéricos podem produzir alarmes demais ou deixar de sinalizar uma condição relevante.
- Operação diária: a equipe deve conseguir executar manutenção autorizada sem criar atalhos inseguros. Um controle excessivamente difícil costuma ser contornado.
- Organização e expansão: racks, identificações e registros devem acompanhar mudanças na infraestrutura. Uma solução que funciona apenas na configuração inicial perde valor quando novos ativos são adicionados.
- Resposta aos eventos: é preciso definir quem recebe os alertas, qual ação deve ser tomada e em que momento o suporte especializado deve ser acionado.
Também vale perguntar o que acontece quando há perda de conectividade, troca de responsável, manutenção emergencial ou alteração na configuração do ambiente. Segurança não deve ser avaliada somente em condições normais. Os momentos de exceção revelam se o processo é realmente utilizável.
Quais erros reduzem a segurança da infraestrutura?
O erro mais comum é tratar a proteção física como um item secundário, separado da gestão de TI. Quando o rack é visto apenas como um móvel, decisões sobre acesso, ventilação, sensores e organização acabam sendo tomadas depois da instalação dos equipamentos, quando as limitações já estão incorporadas ao ambiente.
Outro problema é instalar monitoramento sem definir uma rotina de resposta. Um alerta de temperatura que chega a uma caixa de e-mail não lida não representa controle efetivo. O evento precisa ter responsável, prioridade e encaminhamento. Caso contrário, a empresa apenas troca a ausência de informação por um excesso de notificações.
Confiar exclusivamente em câmeras também é insuficiente. A imagem pode mostrar uma movimentação, mas não necessariamente identifica qual ativo foi manipulado, se a intervenção era autorizada ou qual alteração ocorreu dentro do rack. Câmeras podem complementar o controle, mas não substituem autenticação, registro e organização.
A escolha baseada apenas em preço gera outro tipo de risco. O custo inicial mais baixo pode esconder limitações de expansão, pouca visibilidade dos eventos, dificuldade de manutenção ou necessidade de controles paralelos. A comparação correta considera o custo operacional de investigar incidentes, interromper serviços e corrigir uma infraestrutura desorganizada.
Por fim, há a falsa sensação de segurança causada por um projeto que não acompanha a mudança do ambiente. Novos equipamentos, reorganizações, troca de prestadores e alterações na climatização podem invalidar premissas antigas. A revisão deve fazer parte da gestão, e não ocorrer somente depois de uma falha.
Como a abordagem do Smart Cabinet se encaixa nesse cenário?
O Smart Cabinet foi desenvolvido para transformar a segurança e a gestão de datacenters, salas técnicas e departamentos de TI por meio de racks inteligentes. A proposta combina controle de acesso, monitoramento de temperatura e umidade, alertas personalizados e organização dos ativos em uma visão mais integrada do ambiente.
Esse tipo de solução é especialmente útil quando a empresa precisa saber não apenas se um equipamento está instalado, mas também quem acessou o espaço, quais condições ambientais estavam presentes e que eventos ocorreram ao longo do tempo. A informação reunida pode apoiar a prevenção de indisponibilidades e tornar a manutenção mais rastreável.
A aplicação, contudo, deve partir das características do projeto. Um pequeno CPD pode ter prioridades diferentes das de um datacenter com circulação intensa e múltiplas intervenções. O dimensionamento, os pontos de monitoramento, os níveis de acesso e os alertas precisam refletir a operação real, os ativos protegidos e a responsabilidade da equipe que fará o acompanhamento.
Também é importante compreender o limite da solução. Um rack inteligente não substitui políticas de segurança da informação, cópias de segurança, proteção elétrica, climatização adequada ou um plano de continuidade. Ele atua em uma parte crítica da equação: tornar o ambiente físico mais controlável, observável e organizado.
A decisão mais madura não procura apenas um equipamento ou um serviço isolado. Procura reduzir pontos cegos. Quando o acesso é controlado, as condições ambientais são acompanhadas, os ativos permanecem organizados e os eventos podem ser consultados, a equipe ganha melhores condições para agir antes que uma anomalia se transforme em indisponibilidade.
Para empresas de São Paulo e de outras localidades que precisam estruturar essa análise, o Smart Cabinet oferece uma abordagem voltada à proteção e à gestão de ambientes críticos de TI. Informações sobre a aplicação podem ser tratadas com a equipe pelo e-mail [email protected] ou pelo telefone (11) 95679-2469. Antes de avançar, vale reunir os dados da infraestrutura e usar os critérios deste artigo para avaliar quais riscos precisam ser tratados primeiro.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre segurança e controle de acesso em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP