Índice:
- O que faz uma empresa de segurança para infraestrutura crítica?
- Por que a infraestrutura de TI precisa de proteção específica?
- Quais recursos fazem parte dessa proteção?
- Como diferenciar segurança física, ambiental e operacional?
- Quando uma empresa precisa desse tipo de solução?
- Quais critérios avaliar antes de escolher uma solução?
- Como a Smart Cabinet se relaciona com essa necessidade?
Uma falha em um rack pode começar de forma quase silenciosa: uma porta aberta sem registro, um aumento gradual de temperatura ou um equipamento reorganizado sem que a equipe saiba quem realizou a intervenção. Quando o ambiente sustenta sistemas, dados e serviços essenciais, esses eventos deixam de ser simples problemas de organização.
Uma empresa de segurança para infraestrutura crítica atua justamente na redução desses riscos. Seu trabalho envolve proteger o acesso físico, acompanhar as condições do ambiente, registrar ocorrências e melhorar a gestão dos ativos de TI. A seguir, entenda o que essa atuação inclui, quais limites devem ser considerados e como avaliar uma solução antes de adotá-la.
O que faz uma empresa de segurança para infraestrutura crítica?
Uma empresa de segurança para infraestrutura crítica ajuda a proteger e administrar ambientes de TI que não podem sofrer interrupções, acessos indevidos ou alterações sem controle. A atuação pode envolver controle de acesso, monitoramento de temperatura e umidade, emissão de alertas, organização física dos equipamentos e rastreabilidade dos eventos ocorridos no ambiente.
O ponto central é transformar um espaço técnico pouco visível em uma operação acompanhável. Em vez de depender apenas de inspeções ocasionais ou da memória da equipe, a gestão passa a considerar informações sobre quem acessou determinado compartimento, quais condições ambientais foram registradas e que intervenções aconteceram.
Isso é especialmente relevante em datacenters, salas técnicas, CPDs e departamentos de TI. Nesses locais, um incidente físico pode provocar indisponibilidade, danos a equipamentos, perda de tempo em diagnóstico ou dificuldade para identificar a origem do problema.
A empresa não deve ser confundida automaticamente com uma prestadora de segurança patrimonial ou com uma consultoria de cibersegurança. O escopo precisa ser definido no projeto. Uma solução voltada à proteção de racks inteligentes, por exemplo, concentra-se na camada física e operacional da infraestrutura, podendo complementar — mas não substituir — controles de rede, políticas de acesso lógico, backup, prevenção contra incêndio e outros mecanismos especializados.
Por que a infraestrutura de TI precisa de proteção específica?
Infraestrutura crítica não é apenas um conjunto de equipamentos caros. É a base física que mantém sistemas, aplicações e serviços disponíveis. Quando um componente dessa base apresenta falha, o impacto pode alcançar áreas que não têm relação aparente com o rack ou a sala técnica.
Um acesso não registrado dificulta a investigação. Uma porta mantida aberta pode expor equipamentos a manipulação indevida. Já uma condição ambiental fora do padrão pode reduzir a confiabilidade dos ativos ou acelerar problemas que só serão percebidos quando uma falha já tiver ocorrido.
Também existe um risco menos evidente: a falta de contexto. Uma equipe pode encontrar um equipamento desligado, um cabo alterado ou um armário fora da configuração esperada sem saber quando a mudança aconteceu. Sem histórico, o diagnóstico se torna mais lento e a responsabilização fica baseada em suposições.
É por isso que segurança, monitoramento e organização precisam ser analisados em conjunto. O controle de acesso reduz a possibilidade de intervenções não autorizadas; os sensores ajudam a perceber alterações ambientais; o registro de eventos cria uma linha do tempo; e a organização facilita a manutenção e a identificação dos ativos.
Quais recursos fazem parte dessa proteção?
Os recursos variam conforme o ambiente, o nível de risco e o projeto técnico. Ainda assim, alguns elementos aparecem com frequência quando a proposta é proteger racks e salas de infraestrutura de TI.
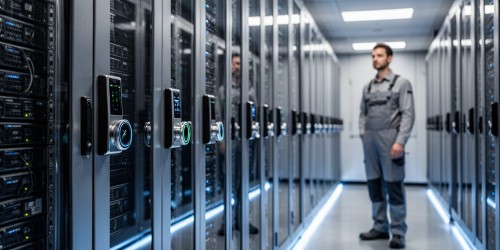
Controle de acesso físico: restringe a abertura ou entrada em compartimentos definidos e ajuda a registrar as intervenções realizadas. A regra de acesso deve acompanhar a rotina da operação, sem criar barreiras que levem a equipe a buscar atalhos.
Monitoramento ambiental: acompanha variáveis como temperatura e umidade, que podem afetar a operação dos equipamentos. O valor do monitoramento está tanto na visualização quanto na possibilidade de gerar alertas diante de condições que merecem avaliação.
Alertas personalizados: permitem direcionar a atenção para mudanças relevantes. Um alerta útil precisa ser configurado de acordo com o ambiente e com a capacidade de resposta da equipe; excesso de notificações pode fazer ocorrências importantes perderem prioridade.
Rastreabilidade: mantém o histórico de acessos e eventos, facilitando auditorias, apuração de incidentes e análise de intervenções. O registro precisa ser compreensível e associado ao contexto operacional, não apenas armazenado sem utilidade prática.
Organização da infraestrutura: facilita a identificação de ativos, a manutenção e a conferência do espaço. Organização não é apenas uma questão estética: ela reduz dúvidas durante intervenções e ajuda a perceber alterações fora do padrão.
Um detalhe costuma ser ignorado na escolha: o recurso só é útil quando se integra à rotina. Um sensor que gera alertas, mas não tem responsável definido, não resolve o problema sozinho. Da mesma maneira, um controle de acesso muito rígido para uma operação que exige intervenções frequentes pode estimular procedimentos informais.
Como diferenciar segurança física, ambiental e operacional?
A proteção de uma infraestrutura crítica costuma envolver três dimensões relacionadas. A segurança física limita quem pode alcançar os equipamentos. A segurança ambiental acompanha condições que podem afetar o funcionamento. A segurança operacional organiza informações e procedimentos para que a equipe consiga agir antes, durante e depois de uma ocorrência.
Na segurança física, o foco está em portas, compartimentos, permissões e registros de acesso. O objetivo não é apenas impedir a entrada, mas saber se o acesso ocorreu dentro do esperado. Uma manutenção autorizada, por exemplo, deve ser distinguida de uma abertura sem justificativa conhecida.
Na dimensão ambiental, o acompanhamento de temperatura, umidade e outros parâmetros aplicáveis ao projeto ajuda a identificar mudanças que poderiam passar despercebidas em uma inspeção visual. Os limites adequados dependem dos equipamentos, do fabricante, das condições da sala e do projeto de climatização. Não existe um valor universal que substitua essa avaliação.
A dimensão operacional aparece quando os dados se transformam em decisão. Quem recebe o alerta? Qual ocorrência exige resposta imediata? Quem pode acessar o rack? Como o evento será registrado? Sem essas definições, a tecnologia produz informação, mas não necessariamente controle.
Essa separação ajuda a evitar uma expectativa equivocada. Um rack inteligente pode aumentar a visibilidade e a proteção física de ativos, mas não elimina todos os riscos da infraestrutura. A segurança precisa ser compatível com energia, climatização, conectividade, prevenção contra incêndio, manutenção e políticas de tecnologia da informação.
Quando uma empresa precisa desse tipo de solução?
A necessidade costuma aparecer quando a infraestrutura deixa de ser simples de acompanhar manualmente. Isso pode ocorrer em ambientes com muitos equipamentos, múltiplos responsáveis, acessos recorrentes, exigência de disponibilidade ou dificuldade para reconstruir o histórico de intervenções.
Também é um sinal de atenção quando a equipe depende de planilhas desatualizadas, chaves compartilhadas, registros incompletos ou inspeções feitas apenas depois que um problema acontece. Esses métodos podem funcionar em uma estrutura pequena e estável, mas tendem a perder confiabilidade quando o ambiente cresce ou muda com frequência.
Outro caso é o de empresas que precisam elevar a governança sem realizar uma transformação completa do espaço. A proteção de racks individuais ou de áreas específicas pode ser analisada como parte de uma estratégia gradual, desde que o projeto considere a arquitetura existente e não crie incompatibilidades de circulação, manutenção ou acesso emergencial.
Nem todo ambiente precisa do mesmo nível de controle. Uma sala com poucos ativos, acesso restrito e baixa frequência de mudança pode exigir uma abordagem diferente de um datacenter com intervenções constantes e vários grupos envolvidos. A decisão deve partir do risco real, e não apenas da quantidade de recursos oferecidos por uma solução.
Quais critérios avaliar antes de escolher uma solução?
A escolha fica mais segura quando começa pela rotina do ambiente. Antes de comparar funcionalidades, é necessário entender quais ativos precisam de proteção, quem acessa os compartimentos, com que frequência ocorrem manutenções, quais eventos precisam ser registrados e como a equipe reage a uma alteração ambiental.
Também vale observar a implantação física. O espaço disponível, a posição dos racks, a circulação dos profissionais, o acesso para manutenção e a compatibilidade com a infraestrutura existente podem determinar se uma solução será realmente utilizável. Uma tecnologia adequada no papel pode gerar dificuldade se bloquear uma passagem, complicar a retirada de equipamentos ou não se adaptar ao uso diário.
Outro critério é a qualidade da informação produzida. Registros de acesso e alertas precisam ser claros o bastante para apoiar uma investigação. Um histórico que não permite relacionar horário, local, evento e responsável perde grande parte do valor operacional.
Na avaliação, convém separar três tipos de atributo:
| Aspecto | O que analisar | Risco de ignorar |
|---|---|---|
| Requisito técnico | Compatibilidade com o rack, o ambiente, os equipamentos e a rotina de manutenção | Interrupções, adaptações improvisadas ou dificuldade de uso |
| Controle operacional | Permissões, alertas, responsáveis e forma de consulta aos eventos | Informação sem resposta ou acesso excessivamente informal |
| Conveniência comercial | Recursos adicionais que facilitam a gestão, mas não são essenciais ao risco principal | Investimento direcionado para funções que não resolvem a prioridade do ambiente |
O preço também precisa ser interpretado com cuidado. Uma alternativa mais barata pode parecer vantajosa, mas perder sentido se não registrar os eventos necessários ou se exigir controles paralelos que aumentem o trabalho da equipe. Da mesma forma, uma solução mais completa nem sempre é a melhor escolha se seus recursos não correspondem ao risco existente.
Como a Smart Cabinet se relaciona com essa necessidade?
A Smart Cabinet apresenta racks inteligentes voltados à segurança, ao controle e à visibilidade de ambientes de TI, como datacenters, salas técnicas e departamentos de tecnologia. A proposta combina controle de acesso, monitoramento de temperatura e umidade, alertas personalizados e recursos de organização para apoiar a gestão dos ativos e dos eventos do ambiente.
Esse tipo de abordagem é útil quando a empresa precisa sair de uma lógica baseada apenas em inspeções manuais e registros dispersos. A informação centralizada ajuda a compreender o que ocorreu, acompanhar as condições do espaço e dar mais previsibilidade à rotina da equipe.
A aplicação, contudo, deve ser dimensionada para cada cenário. Pequenos CPDs e grandes datacenters podem ter necessidades bastante diferentes em relação ao número de acessos, à distribuição dos equipamentos, à frequência das manutenções e ao nível de controle desejado. A solução precisa acompanhar essas diferenças, e não impor o mesmo desenho para todos os ambientes.
Uma avaliação técnica também deve esclarecer como o rack será integrado à operação existente, quais pessoas terão permissão, como os alertas serão tratados e que outros controles permanecem necessários. Essa conversa evita que a tecnologia seja adquirida como um item isolado, sem conexão com os procedimentos de segurança e continuidade da empresa.
Uma empresa de segurança para infraestrutura crítica não atua apenas para dificultar o acesso a equipamentos. Seu papel mais completo é criar condições para que a infraestrutura seja protegida, monitorada e compreendida ao longo do tempo. Quando controle físico, dados ambientais, organização e rastreabilidade se complementam, a equipe consegue identificar riscos mais cedo e investigar ocorrências com menos incerteza.
Para uma decisão consistente, vale usar esses critérios como referência: começar pela rotina real, distinguir requisito de conveniência e confirmar os limites da solução dentro da arquitetura de TI. Em projetos que buscam mais controle sobre racks e salas técnicas, a Smart Cabinet pode ser considerada como uma alternativa de gestão inteligente e proteção física alinhada a esse objetivo.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre segurança e controle de acesso em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP