Índice:
- Segurança de TI contra acessos não autorizados
- Por que a porta da sala não é suficiente
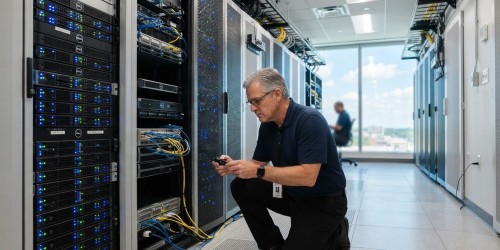
- Quais camadas reduzem o risco no datacenter
- Como escolher uma solução para sala técnica
- Erros que enfraquecem o controle de acesso físico
- Quando um rack inteligente faz sentido
- Como transformar eventos em decisões de segurança
Uma porta trancada não resolve, sozinha, o problema de acesso indevido a um datacenter. Em muitos ambientes, o risco aparece depois da entrada: um rack aberto sem registro, um equipamento manipulado fora da janela de manutenção ou uma sala técnica acessada por alguém que não deveria estar ali.
Segurança de TI em datacenters depende da combinação entre barreiras físicas, controle de acesso, monitoramento ambiental e rastreabilidade. Este artigo mostra como estruturar essa proteção, quais falhas costumam passar despercebidas e como avaliar soluções para salas técnicas, CPDs e ambientes críticos em São Paulo.
Segurança de TI contra acessos não autorizados
Segurança de TI contra acessos não autorizados é o conjunto de medidas que protege sistemas, equipamentos, dados e instalações contra entradas, manipulações ou alterações realizadas sem permissão. Em um datacenter, isso envolve não apenas a porta da sala, mas também os racks, os ativos instalados, os registros de acesso, a supervisão do ambiente e os procedimentos adotados pela equipe.
A proteção precisa acompanhar o caminho real do risco. Um visitante pode entrar na área técnica acompanhado, mas não deveria conseguir abrir um rack sem autorização. Um prestador pode ter acesso temporário à sala, mas sua atividade precisa ser limitada, registrada e compatível com o serviço contratado. Um colaborador autorizado também pode representar um risco se suas permissões forem amplas demais ou não forem revisadas.
Essa distinção é importante porque o acesso físico pode abrir caminho para consequências digitais. A manipulação de um servidor, de um equipamento de rede ou de uma unidade de armazenamento pode causar indisponibilidade, perda de configuração, interrupção de conexões e exposição de informações. Nem sempre é necessário instalar um software malicioso para provocar um incidente; às vezes, basta desconectar o equipamento errado.
Em ambientes menores, como uma sala técnica ou um CPD, a proteção pode começar pelo controle do espaço e dos racks. Em operações maiores, a análise tende a incluir zonas de acesso, circulação de pessoas, manutenção, fornecedores, câmeras, registros de eventos e integração com os procedimentos de segurança da organização.
Por que a porta da sala não é suficiente
A porta de entrada protege o perímetro da sala, mas não informa necessariamente quem acessou cada equipamento, por quanto tempo ou com qual finalidade. Quando vários ativos ficam concentrados no mesmo ambiente, uma única credencial para a sala pode deixar uma área inteira exposta, mesmo que apenas um rack precise de manutenção.
Outro problema aparece quando o controle depende de chaves físicas compartilhadas. A chave pode circular entre pessoas, ser copiada, ficar guardada em local inadequado ou permanecer com alguém que já não deveria ter acesso. Mesmo quando não ocorre um incidente, a organização perde capacidade de responder a perguntas básicas: quem abriu o rack, em que horário e com qual autorização?
O controle por rack acrescenta uma camada de granularidade. Em vez de tratar toda a sala como um único espaço, a proteção passa a considerar o equipamento e o conjunto de ativos que realmente precisam ser acessados. Essa abordagem é especialmente útil quando equipes diferentes atuam sobre servidores, telecomunicações, armazenamento ou infraestrutura elétrica.
Também é necessário observar o comportamento depois da abertura. Um controle de acesso sem registro confiável pode até impedir algumas entradas, mas dificulta a investigação de eventos. A rastreabilidade não substitui a prevenção; ela permite entender o que aconteceu, identificar desvios e revisar permissões com base em fatos.
Quais camadas reduzem o risco no datacenter
Uma estratégia consistente combina medidas que se complementam. Se uma camada falhar, outra ainda pode reduzir o impacto. A escolha não deve começar pelo equipamento mais sofisticado, mas pela identificação dos ativos críticos, das pessoas que precisam acessá-los e das situações em que a operação fica mais vulnerável.
Controle de entrada: a sala técnica deve permitir acesso apenas a pessoas autorizadas, com regras claras para colaboradores, visitantes e prestadores. O procedimento precisa considerar acessos temporários e situações de emergência.
Proteção individual dos racks: quando a circulação na sala é compartilhada, controlar a abertura de cada rack reduz a exposição dos equipamentos e limita a intervenção ao escopo necessário.
Registro de eventos: entradas, aberturas, tentativas negadas e alterações de permissão devem ser registrados de modo que a equipe consiga reconstruir uma ocorrência sem depender apenas da memória dos envolvidos.
Monitoramento ambiental: temperatura e umidade fora de condições adequadas podem provocar falhas ou encurtar a vida útil dos equipamentos. Alertas ajudam a identificar o problema antes que ele se transforme em indisponibilidade.
Organização e identificação: cabos, equipamentos e unidades instaladas precisam ser identificados de maneira consistente. A desorganização aumenta o risco de desligamentos acidentais e torna a manutenção mais demorada.
Essas camadas não devem ser avaliadas isoladamente. Um rack com controle de acesso, por exemplo, pode continuar vulnerável se as permissões não forem revisadas ou se os eventos não forem analisados. Da mesma forma, um sistema de monitoramento ambiental perde valor quando os alertas não chegam a uma equipe capaz de agir.
Como escolher uma solução para sala técnica
A escolha de uma solução de segurança para datacenter deve partir da rotina de uso, e não apenas da aparência do gabinete ou da quantidade de recursos anunciados. O primeiro ponto é mapear quem acessa o ambiente, quais ativos exigem intervenção, com que frequência ocorrem manutenções e quais eventos precisam ser comprovados posteriormente.
Também vale separar requisito técnico de conveniência. Se determinado rack concentra equipamentos essenciais, o controle individual e o histórico de acessos podem ser requisitos de segurança. Já uma interface mais simples de consultar pode ser uma conveniência operacional importante, mas não substitui uma política adequada de permissões.
Uma análise útil considera pelo menos quatro perguntas: a solução controla apenas a entrada ou também a abertura do rack? Os eventos ficam disponíveis para consulta? O monitoramento ambiental permite configurar alertas compatíveis com a operação? A organização consegue incluir novos ativos e usuários sem criar processos difíceis de manter?
O espaço físico merece atenção. A instalação não pode bloquear corredores, dificultar a retirada de equipamentos, prejudicar a ventilação ou criar obstáculos para manutenção. Em uma sala compacta, poucos centímetros podem alterar a circulação e o acesso aos cabos. Em um ambiente maior, o desafio pode estar na padronização de vários racks e na administração de permissões distintas.
A expansão futura também entra na decisão. Uma estrutura dimensionada apenas para a quantidade atual de equipamentos pode se tornar inadequada quando novos servidores, dispositivos de rede ou unidades de armazenamento forem incorporados. Isso não significa escolher sempre a maior configuração, e sim entender o ritmo provável de crescimento e o impacto de uma adaptação posterior.
Erros que enfraquecem o controle de acesso físico
Um dos erros mais comuns é conceder acesso amplo para evitar atrasos na manutenção. A intenção é facilitar a operação, mas o resultado pode ser uma lista de usuários com permissões que já não correspondem às suas funções. O controle se torna mais seguro quando o acesso acompanha a necessidade real e possui revisão periódica.
Outro problema é criar exceções sem prazo definido. Acesso emergencial ou temporário pode ser necessário, mas deve ter motivo, responsável e duração delimitada. Sem esses elementos, uma autorização criada para resolver uma ocorrência pontual tende a permanecer ativa por esquecimento.
Também é arriscado tratar o registro como um arquivo que ninguém consulta. Logs de acesso só ajudam na gestão quando existe uma rotina para verificar tentativas negadas, horários incomuns, aberturas fora de janelas de manutenção e mudanças inesperadas nas permissões. A análise pode ser simples, mas precisa fazer parte da operação.
A segurança física ainda costuma ser separada da gestão de infraestrutura. Quando o controle de acesso não conversa com a identificação dos ativos e com os procedimentos de manutenção, a equipe pode saber que alguém abriu um rack, mas não conseguir relacionar o evento ao equipamento manipulado ou ao chamado correspondente.
Outro ponto negligenciado é o ambiente. Temperatura e umidade não são apenas questões de conforto para quem trabalha na sala. Variações podem afetar equipamentos, provocar alarmes e aumentar a probabilidade de falhas. O monitoramento ambiental deve ser tratado como parte da continuidade operacional, não como um recurso decorativo.
Quando um rack inteligente faz sentido
Um rack inteligente faz sentido quando a organização precisa controlar com mais precisão quem acessa os ativos, acompanhar condições do ambiente e manter um histórico dos eventos. Ele tende a ser mais útil em salas técnicas compartilhadas, locais com circulação de diferentes equipes, operações que exigem rastreabilidade ou ambientes em que uma falha pode interromper serviços relevantes.
A solução não elimina a necessidade de políticas, treinamento ou supervisão. Ela oferece recursos para tornar essas práticas mais consistentes. Se a empresa não define quem pode acessar, quais atividades são permitidas e como os eventos serão tratados, a tecnologia terá pouca capacidade de corrigir uma governança deficiente.
O Smart Cabinet reúne controle de acesso, monitoramento de temperatura e umidade, alertas personalizados e recursos de organização em racks destinados a datacenters, salas técnicas e departamentos de TI. A aplicação deve ser avaliada conforme o espaço, os ativos instalados e a rotina de cada operação, sem presumir que a mesma configuração serve para todos os ambientes.
Para uma empresa em São Paulo, a análise também pode considerar a realidade da instalação: disponibilidade de espaço, fluxo de técnicos, necessidade de manutenção, restrições de circulação e proximidade entre a infraestrutura de TI e outras áreas do negócio. A localização, por si só, não define a solução; o contexto operacional é que determina quais controles são realmente necessários.
Como transformar eventos em decisões de segurança
O valor de um sistema de controle aumenta quando os dados gerados ajudam a tomar decisões. Uma sequência de tentativas negadas pode indicar uma permissão mal configurada, uma falha de comunicação ou uma tentativa de acesso indevido. Aberturas fora da rotina podem exigir verificação, mesmo que não exista dano aparente.
O mesmo raciocínio vale para o monitoramento ambiental. Um alerta isolado pode resultar de uma intervenção planejada, enquanto a repetição em determinados horários pode apontar para um problema de climatização, circulação de ar ou carga crescente de equipamentos. O dado ganha significado quando é comparado com a rotina do ambiente.
Antes de contratar ou implantar uma solução, é recomendável documentar a situação atual: quais portas e racks possuem controle, como as chaves ou credenciais são administradas, quem mantém os registros, quais alertas existem e como a equipe reage a uma ocorrência. Esse diagnóstico evita investir em um recurso sem resolver a fragilidade principal.
A avaliação também deve incluir a manutenção da própria solução. É preciso saber quem administra usuários, quem revisa permissões, como os alertas são tratados e que procedimento será seguido em caso de falha. Segurança não termina na instalação; ela depende da continuidade da operação e da qualidade das decisões tomadas depois de cada evento.
Proteger um datacenter contra acessos não autorizados significa controlar o ambiente com o mesmo cuidado dedicado aos sistemas que ele abriga. A combinação de acesso restrito, proteção dos racks, monitoramento ambiental, organização e registros confiáveis reduz pontos cegos e facilita a resposta quando algo foge do padrão.
Vale usar esses critérios como referência antes de comparar soluções ou planejar uma mudança na sala técnica. Quando o projeto exige controle, visibilidade e gestão mais próxima dos ativos, o Smart Cabinet pode ser considerado como parte de uma estratégia de segurança de TI alinhada à realidade do ambiente, com avaliação técnica adequada para cada aplicação.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre segurança e controle de acesso em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP