Índice:
- O que é um rack inteligente e como ele funciona?
- Os riscos silenciosos em salas de servidores e CPDs
- Critérios para avaliar a segurança física da sua infraestrutura de TI
- Como a gestão centralizada de racks eleva a governança e a disponibilidade
- Implementando o monitoramento de ambiente em tempo real
- Além da tecnologia: o que observar antes de escolher uma solução de gabinete
Uma falha de hardware em um servidor crítico durante a madrugada. Um pico de temperatura na sala de TI que passa despercebido durante o feriado. Um acesso não autorizado a um rack que só é notado dias depois, quando um serviço para de funcionar. Essas situações, infelizmente comuns na rotina de muitas equipes de tecnologia, compartilham uma origem perigosa: a falta de visibilidade e controle sobre a infraestrutura física.
O foco em segurança lógica, firewalls e proteção de dados é essencial, mas muitas vezes a camada física, onde os ativos mais valiosos da empresa estão armazenados, fica em segundo plano. A gestão de datacenters, CPDs e salas técnicas acaba se tornando reativa, um esforço constante para apagar incêndios em vez de preveni-los. Essa abordagem não apenas aumenta o risco de paradas inesperadas, mas também consome um tempo precioso da equipe, que poderia ser usado em projetos estratégicos.
A questão é que a infraestrutura de TI moderna exige um nível de governança e previsibilidade que os antigos armários de metal simplesmente não conseguem oferecer. É preciso ir além da chave e do cadeado, adotando uma visão que integra segurança, monitoramento e gestão em uma única camada inteligente. É sobre transformar o ambiente físico de um ponto cego em um aliado estratégico da operação.
O que é um rack inteligente e como ele funciona?
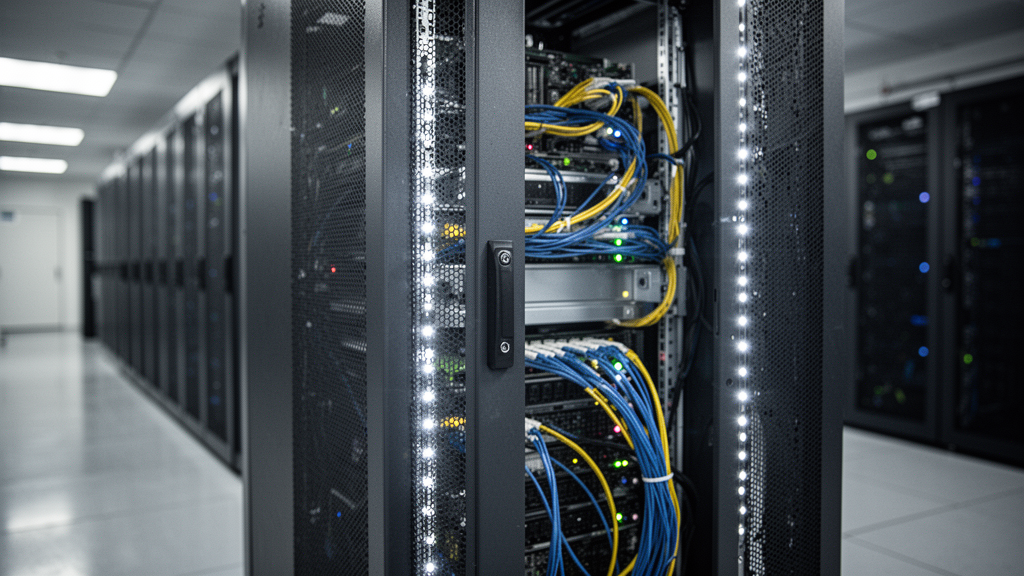
Um rack inteligente, ou smart cabinet, representa uma evolução fundamental na forma como a infraestrutura de TI é protegida e gerenciada. Diferente de um gabinete de servidor tradicional, que serve primariamente como um invólucro metálico para organizar equipamentos, um rack inteligente é um sistema ativo, dotado de tecnologia para controlar, monitorar e reportar eventos em tempo real.
Na prática, ele transforma um espaço passivo em um ambiente controlado. Isso é alcançado através da integração de diversos componentes. O primeiro e mais evidente é o controle de acesso rigoroso. Em vez de chaves físicas, que podem ser copiadas, perdidas ou mal gerenciadas, esses sistemas utilizam métodos de autenticação modernos, como leitores de cartão, biometria ou senhas numéricas. Cada acesso é registrado, informando quem abriu o rack, quando e por quanto tempo, criando uma trilha de auditoria completa e irrefutável.
Além do acesso, o monitoramento ambiental é outro pilar essencial. Sensores internos medem continuamente variáveis críticas como temperatura e umidade. Esses dados não são apenas registrados; eles são comparados com parâmetros pré-definidos. Se a temperatura começar a subir perigosamente, indicando uma falha no ar-condicionado, ou se a umidade atingir níveis que representam risco de condensação, o sistema pode gerar alertas automáticos para a equipe de TI antes que o problema cause danos aos equipamentos.
A combinação dessas funcionalidades cria um ecossistema de proteção. A gestão deixa de ser baseada em confiança ou em processos manuais e passa a ser orientada por dados concretos. A equipe de TI ganha visibilidade total sobre o que acontece no coração da sua operação, permitindo uma atuação proativa e a redução drástica de riscos operacionais.
Os riscos silenciosos em salas de servidores e CPDs
Muitos dos maiores perigos para a continuidade de um negócio não são os ataques cibernéticos espetaculares, mas sim as falhas silenciosas que se desenvolvem no ambiente físico da TI. Esses riscos são traiçoeiros porque, na maioria das vezes, não dão sinais óbvios até que seja tarde demais.
Um dos mais comuns é o acesso físico não controlado. Em ambientes sem um registro formal, um técnico, um prestador de serviço ou até mesmo um funcionário de outra área pode acessar um rack para uma tarefa legítima, mas acidentalmente desconectar um cabo errado ou alterar uma configuração. Sem uma trilha de auditoria, identificar a causa raiz de uma falha subsequente se torna um exercício de adivinhação, gerando estresse e tempo de inatividade prolongado.
As variações ambientais são outro inimigo invisível. Um servidor que opera consistentemente alguns graus acima da temperatura ideal pode não falhar imediatamente, mas sua vida útil é significativamente reduzida. Uma falha no sistema de climatização durante um fim de semana pode levar a um superaquecimento em cascata, danificando múltiplos equipamentos de uma só vez. A ausência de monitoramento em tempo real significa que o primeiro alerta sobre o problema pode ser a indisponibilidade geral dos serviços na segunda-feira de manhã.
A falta de organização interna dos racks também é um risco. Cabos desorganizados não são apenas um problema estético; eles dificultam a manutenção, obstruem o fluxo de ar e aumentam a probabilidade de erros humanos. Em uma situação de emergência, um técnico que precisa identificar e substituir um componente rapidamente pode perder minutos preciosos tentando decifrar uma teia de fios, elevando o tempo de recuperação.
Esses fatores, somados, criam um cenário de baixa governança. A incapacidade de provar quem fez o quê, de antecipar falhas ambientais e de garantir a integridade física dos ativos compromete não apenas a operação, mas também a conformidade com normas e regulamentações de mercado.
Critérios para avaliar a segurança física da sua infraestrutura de TI
Fortalecer a segurança física da infraestrutura de TI exige uma análise que vai além de simplesmente trancar a porta da sala de servidores. É preciso adotar critérios que reflitam a criticidade dos ativos e a realidade operacional da empresa. Uma avaliação eficaz deve considerar alguns pontos fundamentais.
O primeiro critério é a rastreabilidade do acesso. A pergunta a ser feita não é apenas "quem tem a chave?", mas sim "quem acessou, quando e por quê?". Soluções que dependem de chaves físicas ou de registros em planilhas são inerentemente frágeis. Boas práticas do setor indicam a necessidade de sistemas de controle de acesso eletrônico que gerem logs automáticos e invioláveis. Isso garante que cada interação com o hardware seja documentada, o que é indispensável para investigações de incidentes e para processos de auditoria.
O segundo ponto de análise é a robustez do monitoramento ambiental. Não basta ter um termômetro na parede. A infraestrutura precisa de sensores posicionados em locais estratégicos dentro dos racks, medindo temperatura e umidade onde os equipamentos realmente estão. Além disso, o sistema de monitoramento deve ser inteligente, capaz de enviar alertas personalizados para diferentes equipes com base na gravidade do evento. Um pequeno aumento de temperatura pode gerar um e-mail, enquanto um pico crítico pode disparar uma chamada telefônica automática para o gestor de plantão.
A capacidade de integração é outro critério vital. A solução de segurança física deve conversar com outras ferramentas de gestão de TI. A possibilidade de correlacionar um evento físico, como a abertura de uma porta de rack, com um alerta de alteração de configuração em um software de monitoramento de rede, por exemplo, oferece um nível de visibilidade e controle muito mais profundo.
Por fim, a análise deve considerar a escalabilidade e a adaptabilidade da solução. A proteção implementada em um pequeno CPD deve ser tão eficaz quanto a de um grande datacenter, mas não necessariamente com a mesma complexidade. A solução ideal é aquela que se molda às necessidades específicas de cada ambiente, permitindo que a empresa comece com o essencial e adicione novas funcionalidades conforme a operação cresce e se torna mais complexa.
Como a gestão centralizada de racks eleva a governança e a disponibilidade
Adotar uma abordagem de gestão centralizada para os racks de TI muda o paradigma de administração da infraestrutura. Em vez de gerenciar dezenas de pontos isolados, a equipe de tecnologia passa a ter um painel de controle único, que consolida informações de acesso, estado ambiental e eventos de múltiplos gabinetes, estejam eles na mesma sala ou em locais geograficamente distintos.
Esse nível de centralização tem um impacto direto na governança. A capacidade de definir políticas de acesso granulares, por exemplo, se torna muito mais simples. É possível determinar que apenas certos técnicos podem abrir racks específicos, e apenas em janelas de manutenção programadas. Qualquer tentativa de acesso fora desses parâmetros é bloqueada e imediatamente reportada. Isso não apenas previne acessos não autorizados, mas também reforça a disciplina operacional e o cumprimento de políticas internas de segurança.
A disponibilidade dos serviços também é beneficiada. Com o monitoramento centralizado e proativo, a equipe de TI pode identificar tendências antes que elas se tornem problemas. Um leve, mas constante, aumento na temperatura de um rack específico ao longo de semanas pode indicar um ventilador de servidor prestes a falhar. Essa informação permite a substituição planejada da peça, evitando uma parada não programada por superaquecimento. A tecnologia, nesse caso, trabalha a favor do negócio, garantindo mais previsibilidade para a operação.
Além disso, a rastreabilidade total de eventos simplifica enormemente os processos de auditoria e conformidade. Em vez de vasculhar registros manuais ou entrevistar pessoas para reconstruir a linha do tempo de um incidente, o gestor pode extrair um relatório completo com poucos cliques. Isso demonstra um alto nível de maturidade na gestão e transmite confiança para clientes, parceiros e auditores.
Implementando o monitoramento de ambiente em tempo real
A implementação de um sistema de monitoramento de ambiente em tempo real é um dos investimentos com maior retorno sobre a proteção da infraestrutura de TI. A ideia é simples: transformar dados brutos de sensores em inteligência acionável para a equipe de operações.
O processo começa com a instalação estratégica de sensores. Em um rack de servidores, a temperatura não é uniforme. O ar quente tende a se acumular na parte superior, enquanto a entrada de ar frio geralmente ocorre na parte inferior. Portanto, ter sensores em diferentes pontos de altura do gabinete fornece uma imagem muito mais precisa da realidade térmica que os equipamentos enfrentam. O mesmo vale para a umidade, que pode variar dependendo da proximidade com as unidades de refrigeração.
Uma vez que os dados começam a ser coletados, o próximo passo é definir os limiares de alerta. Recomendações técnicas amplamente adotadas sugerem a criação de múltiplos níveis. Um primeiro nível, de "Atenção", pode ser acionado quando a temperatura sobe um pouco acima do ideal, enviando um e-mail informativo. Um segundo nível, de "Crítico", é disparado quando a temperatura atinge um ponto que representa risco iminente, acionando alarmes sonoros, luzes estroboscópicas e notificações urgentes para os responsáveis.
Essa abordagem em camadas evita a "fadiga de alertas", um problema comum em que a equipe começa a ignorar notificações por recebê-las em excesso para eventos de baixa importância. A personalização dos alertas é fundamental para que o sistema seja levado a sério e funcione como uma ferramenta eficaz de prevenção.
Em aplicações reais, é comum observar como esse monitoramento salva equipamentos e evita paradas. Um alerta de umidade elevada em uma sala técnica pode ser o primeiro sinal de uma infiltração ou de um problema de condensação no ar-condicionado, permitindo uma ação corretiva antes que a água danifique componentes eletrônicos sensíveis. É a diferença entre um chamado de manutenção preventiva e um desastre operacional.
Além da tecnologia: o que observar antes de escolher uma solução de gabinete
A escolha de uma solução de rack inteligente não deve ser baseada apenas em especificações técnicas e funcionalidades. A tecnologia é, sem dúvida, importante, mas a forma como ela se encaixa na realidade da empresa e o suporte oferecido pelo fornecedor são igualmente cruciais para o sucesso do projeto.
Um dos primeiros pontos a observar é a adaptabilidade da solução. Cada ambiente de TI é único. Uma empresa com um pequeno CPD tem desafios diferentes de uma corporação com um datacenter distribuído. O fornecedor ideal é aquele que entende essas nuances e oferece soluções que podem ser moldadas conforme a necessidade, em vez de empurrar um pacote único e inflexível. A capacidade de começar com uma configuração básica e expandir conforme a demanda cresce é um sinal de um parceiro focado no longo prazo.
O compromisso com os resultados do cliente é outro fator decisivo. Isso se reflete na proximidade e na disposição do fornecedor em entender os desafios específicos do negócio. Um bom parceiro não vende apenas um produto; ele oferece uma solução para um problema. Isso envolve um diálogo aberto para entender as dores da equipe de TI, os requisitos de governança e as metas de disponibilidade, e então propor a configuração mais adequada.
A excelência técnica e a busca por inovação constante também devem ser avaliadas. O cenário de TI muda rapidamente, e o fornecedor da solução de proteção deve estar na vanguarda, buscando continuamente novas formas de resolver os desafios emergentes. Isso garante que o investimento feito hoje continuará relevante e eficaz no futuro.
Construir uma relação baseada em transparência e ética é fundamental. A clareza em todas as etapas do projeto, desde a proposta inicial até o suporte pós-venda, gera a confiança necessária para entregar a gestão de ativos tão críticos nas mãos de um parceiro tecnológico.
Em última análise, a proteção da infraestrutura de TI é um pilar para a estabilidade e o crescimento do negócio. Passar de uma gestão reativa para um modelo proativo, inteligente e controlado não é apenas um ganho de eficiência para a equipe de tecnologia; é uma garantia de tranquilidade para toda a operação. Vale usar esses critérios como um guia na próxima vez que a segurança e a gestão do seu ambiente de TI estiverem em pauta.
Quando se busca eficiência, segurança e controle para pequenos CPDs ou grandes datacenters, contar com soluções especializadas e sob medida faz toda a diferença. Soluções como os Smart Cabinets são desenvolvidas justamente para garantir que a tecnologia trabalhe a favor do seu negócio, protegendo o que há de mais valioso na sua operação e impulsionando a transformação digital com segurança e confiança.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre ia local vs ia em nuvem pública em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP