Índice:
- Como proteger storages contra roubo, dano e intervenção indevida
- Quais riscos físicos ameaçam um storage no dia a dia?
- Quem deve controlar o acesso aos equipamentos de armazenamento?
- Como monitorar temperatura, umidade e sinais de alteração
- Que rotina reduz falhas e intervenções não autorizadas?
- O que fazer ao identificar uma alteração ou incidente?
- Quando um gabinete inteligente faz sentido para o ambiente?
Um storage pode continuar ligado e, ainda assim, estar em risco. Uma porta aberta sem registro, um cabo deslocado durante uma manutenção, poeira acumulada, calor excessivo ou a retirada indevida de um componente podem causar indisponibilidade, perda de dados e dificuldade para descobrir o que aconteceu.
Proteger storages contra roubo, dano e intervenção indevida exige mais do que trancar a sala de TI. É preciso combinar controle de acesso, organização física, monitoramento ambiental, inspeções e um procedimento claro para investigar alterações. Essas medidas se aplicam a datacenters, salas técnicas e pequenos CPDs.
Como proteger storages contra roubo, dano e intervenção indevida
A proteção começa com uma combinação de barreiras físicas e controle operacional. O storage deve ficar em um ambiente de acesso restrito, com registro de entradas, identificação das pessoas autorizadas, organização dos componentes e acompanhamento da temperatura e da umidade. O objetivo não é apenas impedir a entrada de estranhos, mas também identificar qualquer intervenção.
Esse ponto é decisivo porque muitos incidentes não envolvem uma invasão evidente. Um equipamento pode ser desligado durante uma manutenção não comunicada, um disco pode ser removido para teste, uma porta pode ficar aberta ou um cabo pode ser reconectado de forma incorreta. Sem rastreabilidade, a investigação depende da memória da equipe e de suposições.
Uma estratégia consistente costuma considerar quatro camadas.
Controle físico. O rack, o gabinete ou a sala devem ter restrições de acesso compatíveis com o nível de risco do ambiente.
Rastreabilidade. É preciso registrar entradas, saídas, manutenções, alterações e responsáveis.
Proteção ambiental. O acompanhamento da temperatura e da umidade deve incluir alertas para condições fora do esperado.
Rotina operacional. Inspeções periódicas, conferência de componentes e procedimentos de resposta ajudam a identificar anomalias.
Quando uma dessas camadas é ignorada, as demais ficam sobrecarregadas. Um sistema de câmeras, por exemplo, pode mostrar que alguém entrou na sala, mas não necessariamente informar qual porta foi aberta, qual equipamento foi manipulado ou se houve uma alteração dentro do horário autorizado.
Quais riscos físicos ameaçam um storage no dia a dia?
Os riscos físicos incluem furto, remoção de discos, desligamento acidental, impacto, vibração, derramamento de líquidos, acúmulo de poeira, superaquecimento e danos causados por movimentação inadequada. A gravidade depende do tipo de storage, da função que ele desempenha, da redundância disponível e do tempo necessário para restabelecer a operação.
O roubo de um componente não representa apenas a perda do valor do hardware. Discos e outros dispositivos de armazenamento podem conter dados, configurações, credenciais, informações de clientes ou registros operacionais. Mesmo quando os dados contam com proteção lógica, a retirada indevida cria um incidente que precisa ser investigado e tratado.
Também é comum subestimar os danos causados por intervenções aparentemente pequenas. Um cabo de alimentação mal encaixado, uma conexão de rede alterada ou a abertura frequente do gabinete podem provocar falhas intermitentes. Elas são especialmente difíceis de diagnosticar porque o equipamento pode voltar a funcionar antes que a causa seja encontrada.
A organização física ajuda a reduzir esse tipo de ocorrência. Cabos identificados, componentes posicionados de forma previsível e espaço suficiente para manutenção facilitam a identificação de itens deslocados. O excesso de cabos, objetos apoiados sobre o equipamento e peças sem identificação criam um ambiente em que alterações podem passar despercebidas.
Quem deve controlar o acesso aos equipamentos de armazenamento?
A equipe ou a pessoa responsável pela governança da infraestrutura de TI deve administrar o acesso, em conjunto com a área de segurança física, quando houver. A autorização precisa considerar a função exercida e a necessidade real de intervenção, não apenas o cargo ou a proximidade com a sala técnica.
Em uma operação pequena, uma mesma pessoa pode acumular funções de infraestrutura, suporte e segurança. Isso não elimina a necessidade de controle. Ao contrário, quando há poucos profissionais, o registro de acessos e atividades ajuda a distinguir uma manutenção planejada de uma ocorrência inesperada.
O controle deve distinguir pelo menos três situações: acesso cotidiano, manutenção autorizada e atendimento emergencial. Cada uma pode ter regras diferentes para horário, acompanhamento e registro. Um técnico autorizado a verificar indicadores não precisa necessariamente ter permissão para remover componentes ou alterar conexões.
Os registros de acesso são mais úteis quando contêm informações suficientes para reconstruir o evento. Data, horário, pessoa, motivo, equipamento envolvido e encerramento da atividade formam uma base mínima. Em ambientes com terceiros, também é prudente registrar quem acompanhou o trabalho e quais alterações foram realizadas.
Outro cuidado importante é revisar as autorizações. Pessoas que mudaram de função, prestadores que concluíram uma atividade e credenciais sem uso não devem manter o acesso por inércia. A falta dessa revisão cria permissões antigas, difíceis de justificar quando ocorre um incidente.
Como monitorar temperatura, umidade e sinais de alteração
O monitoramento ambiental permite identificar condições que podem afetar a estabilidade do storage antes que uma falha se manifeste. Temperatura elevada, umidade inadequada e mudanças rápidas no ambiente merecem atenção. A análise deve considerar o equipamento, o local, a climatização e as orientações do fabricante.
Não existe uma faixa universal que substitua a avaliação técnica do ambiente. O limite adequado depende das especificações dos equipamentos e da infraestrutura disponível. Ainda assim, o acompanhamento contínuo é mais confiável do que uma medição ocasional, pois o problema pode surgir fora do horário de expediente.
Os alertas precisam gerar uma ação, não apenas uma notificação. Se a equipe recebe mensagens sem saber quem deve analisar, em quanto tempo precisa responder e quais medidas pode tomar, o monitoramento perde parte do valor. Uma elevação de temperatura pode exigir a verificação da climatização, a inspeção da ventilação ou a retirada controlada de carga, conforme o caso.
O histórico também ajuda a diferenciar uma falha pontual de uma tendência. Aumentos recorrentes em determinados horários podem indicar sobrecarga do sistema de climatização, circulação de ar insuficiente ou mudanças no uso da sala. Sem histórico, cada alerta parece isolado e um risco estrutural pode demorar mais a aparecer.
As alterações físicas devem ser analisadas junto com os dados ambientais. Uma porta aberta, um painel removido, um equipamento fora de posição ou uma mudança na disposição dos cabos pode explicar uma variação de temperatura ou uma instabilidade que, inicialmente, parece apenas lógica.
Que rotina reduz falhas e intervenções não autorizadas?
A rotina de inspeção deve ser proporcional ao risco e à criticidade do storage. O objetivo não é criar burocracia, mas comparar o estado esperado com o encontrado. A inspeção pode verificar a integridade do gabinete ou rack, o fechamento, sinais de impacto, o posicionamento, os cabos, os indicadores, a temperatura, a umidade e os registros de acesso.
A frequência depende do ambiente e do uso. Um pequeno CPD com pouca movimentação pode exigir uma rotina diferente da de um datacenter com várias equipes, mudanças frequentes e atendimento contínuo. O importante é definir a periodicidade e documentar o tratamento das anomalias encontradas.
Fotografias de referência, identificação dos equipamentos e mapas simples de conexão facilitam a comparação. Não é necessário criar uma documentação complexa para cada inspeção. O importante é que a equipe consiga verificar rapidamente se cada cabo, tampa, módulo ou componente está na posição esperada.
As manutenções também devem deixar registros. Antes da atividade, o responsável precisa saber o que será alterado e quais são os riscos. Depois, é necessário documentar o que foi feito, quais componentes foram manipulados e se o equipamento voltou ao estado operacional previsto.
A inspeção não substitui redundância, backup, segurança lógica ou plano de continuidade. Ela atua em outra frente e reduz a probabilidade de uma falha física, uma ação indevida ou uma condição ambiental desfavorável passar sem identificação.
O que fazer ao identificar uma alteração ou incidente?
Ao encontrar uma alteração suspeita, a prioridade é preservar as evidências e evitar que novas ações agravem o problema. Isso significa não reorganizar cabos, remover peças ou reiniciar o equipamento automaticamente antes de entender a situação, exceto quando houver risco imediato à segurança das pessoas ou à integridade da infraestrutura.
A resposta deve começar pela confirmação do que foi observado. É preciso identificar o equipamento envolvido, o estado esperado, o momento em que a diferença foi percebida e a existência de uma manutenção autorizada para aquele período. Registros de acesso, alertas ambientais e históricos de atividade podem ajudar a estabelecer uma sequência de eventos.
Se houver indícios de furto, violação física ou acesso não autorizado, o incidente deve ser encaminhado às pessoas responsáveis na empresa, incluindo as áreas de segurança, gestão de TI e proteção de dados, quando aplicável. A análise técnica deve avaliar o hardware e o impacto sobre as informações, a conectividade e a disponibilidade.
Em uma falha operacional sem indícios de intervenção, a equipe pode concentrar a investigação na energia, na refrigeração, nas conexões, nos componentes e nos registros do sistema. Mesmo assim, a comparação com o estado físico anterior é valiosa. Uma falha recorrente pode ter origem em uma alteração que nunca foi documentada.
Depois de conter o incidente, é preciso revisar o procedimento. Se uma pessoa não autorizada entrou, a regra de acesso pode estar incompleta. Se a equipe não conseguiu saber quem abriu o gabinete, faltou rastreabilidade. Se o alerta foi recebido, mas ninguém agiu, o problema está no fluxo de resposta, não necessariamente no sensor.
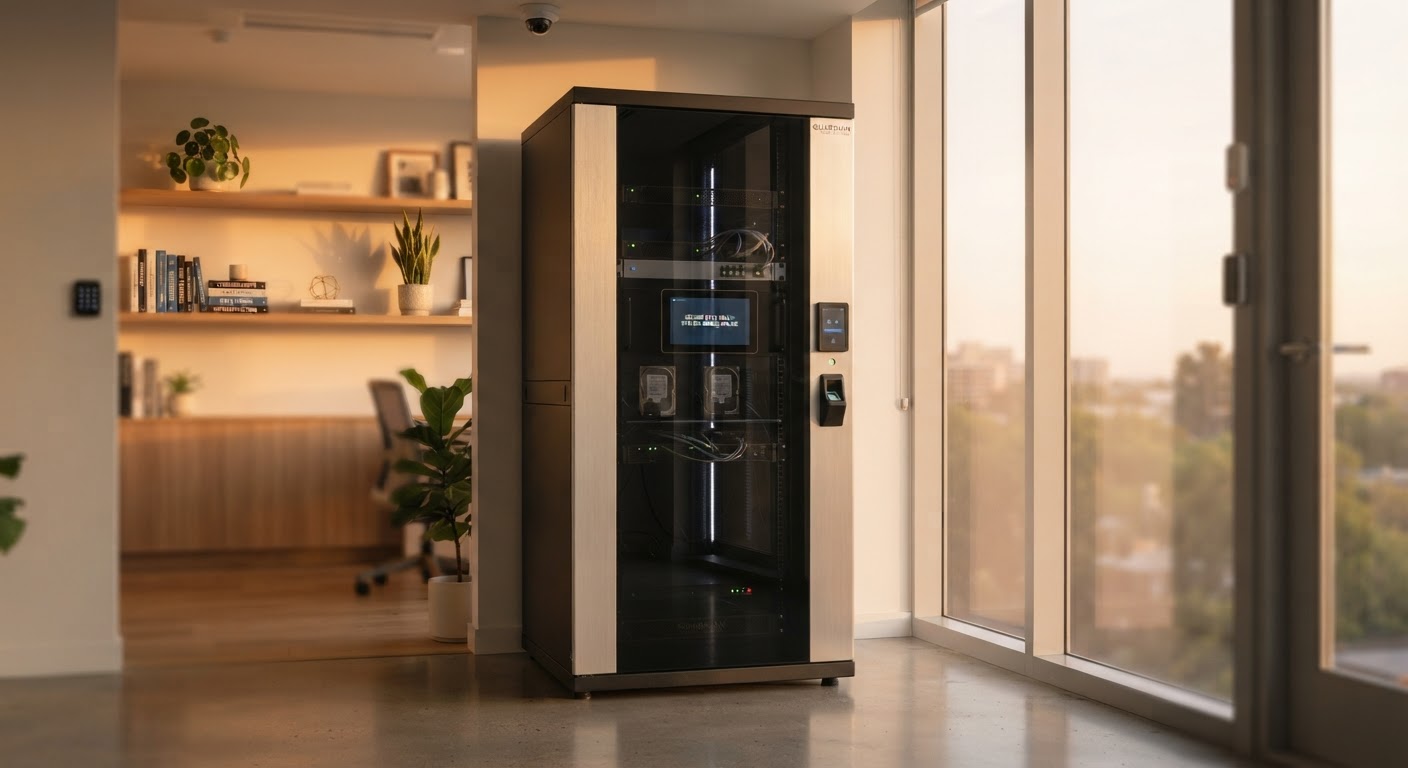
Quando um gabinete inteligente faz sentido para o ambiente?
Um gabinete inteligente pode ser considerado quando a operação precisa reunir controle de acesso, monitoramento ambiental, organização e rastreabilidade em uma estrutura física dedicada. Ele tende a ser mais útil quando o storage fica em uma sala compartilhada, diferentes equipes circulam pelo local ou a empresa precisa identificar com mais clareza quem acessou os equipamentos e em quais condições.
A decisão não deve considerar apenas a aparência do gabinete ou a quantidade de recursos anunciados. É necessário avaliar o espaço disponível, o tipo de storage, a ventilação, a rotina de manutenção, o nível de restrição necessário, a integração com os procedimentos internos e a forma de tratar os alertas.
Em um pequeno CPD, essa estrutura pode ajudar a organizar equipamentos e reduzir o acesso casual, desde que a instalação respeite as necessidades de circulação, manutenção e controle ambiental. Em uma sala técnica com vários ativos, o valor pode estar na visibilidade consolidada dos eventos e na separação mais clara entre operação autorizada e intervenção fora do padrão.
Nos datacenters, o gabinete não deve substituir os controles gerais do ambiente. Ele complementa as políticas de acesso, climatização, energia, monitoramento, continuidade e segurança da informação. A proteção fica mais consistente quando o equipamento físico participa do mesmo processo de governança que os demais recursos de TI.
Os Smart Cabinets, da Smart Cabinet, foram desenvolvidos para ambientes como datacenters, salas técnicas e departamentos de TI. Eles reúnem controle de acesso, monitoramento de temperatura e umidade, alertas personalizados e recursos de organização. A proposta é oferecer mais visibilidade sobre os ativos e os eventos do ambiente, com aplicação ajustada às necessidades de cada projeto.
Proteger um storage não significa apenas impedir que alguém o leve. Significa controlar quem pode se aproximar, perceber quando o ambiente se desvia do esperado, manter a estrutura organizada e conseguir reconstruir os fatos depois de uma ocorrência. Esses critérios ajudam a reduzir falhas evitáveis e tornam a resposta mais rápida quando algo realmente acontece.
Antes de escolher uma estrutura, vale registrar a rotina do local, os acessos existentes, as condições ambientais e os pontos em que a equipe mais intervém. Essa análise torna a decisão mais segura e permite avaliar se um Smart Cabinet pode reforçar o controle e o monitoramento necessários para aquele storage.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre rack inteligente em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP